
Jangan Biarkan Kode Open Source Menjadi Pintu Belakang Pencurian Data: Pentingnya Meninjau dan Menjalankan Proyek AI yang Tidak Dikenal dalam Lingkungan Sandbox




Sumber Gambar: pexels
Kode sumber terbuka memberikan kenyamanan bagi proyek AI, tetapi juga menyembunyikan risiko keamanan yang serius. Peretas sering kali memanfaatkan pintu belakang dan metode kendali jarak jauh untuk melancarkan serangan. Data tahun 2024 menunjukkan bahwa lebih dari 75% rantai pasok perangkat lunak mengalami serangan siber dalam 12 bulan terakhir. Tabel di bawah ini mencerminkan tren pertumbuhan insiden terkait dalam beberapa tahun terakhir:
| Tahun | Persentase Pertumbuhan | Jumlah Insiden |
|---|---|---|
| 2021 | 650% | 12.000 |
Tim keamanan harus memprioritaskan proses peninjauan, dengan menempatkan proyek AI yang tidak dikenal dalam lingkungan sandbox untuk dieksekusi guna mencegah kebocoran data dan pencurian informasi.
Poin-Poin Kunci Inti
- Meskipun kode sumber terbuka sangat praktis, kode tersebut dapat menyembunyikan risiko keamanan dan memerlukan tinjauan yang cermat.
- Menjalankan proyek AI yang tidak diketahui dalam lingkungan sandbox dapat secara efektif mencegah kebocoran data dan dampak kode berbahaya.
- Memperbarui dan meninjau pustaka pihak ketiga secara berkala untuk memastikan kode yang digunakan adalah yang terbaru dan aman.
- Menggunakan alat analisis statis dapat mendeteksi kerentanan keamanan dalam kode lebih awal dan mengurangi risiko.
- Membangun proses manajemen keamanan yang sistematis untuk memastikan tim selalu berfokus pada isu keamanan selama pengembangan.
Analisis Risiko Keamanan
Sumber Gambar: pexels
Risiko Pintu Belakang pada Kode Sumber Terbuka
Kode sumber terbuka menyediakan sumber daya yang melimpah untuk proyek AI, tetapi juga telah menjadi area dengan tingkat kejadian tinggi bagi penyerang untuk menanamkan pintu belakang. Penyerang sering menggunakan metode seperti peracunan data, peracunan label, dan manipulasi tingkat bobot untuk secara diam-diam menanamkan bahaya tersembunyi dalam model atau dependensinya. Tabel berikut merangkum jenis pintu belakang umum dan manifestasinya:
| Jenis Pintu Belakang | Deskripsi | Contoh |
|---|---|---|
| Peracunan Data | Sampel berbahaya disuntikkan ke dalam data pelatihan untuk secara halus membiaskan model atau memasukkan pintu belakang yang ditargetkan. | Chatbot GPT sengaja dilatih dengan percakapan yang terkontaminasi, memicu perilaku tidak aman pada masukan tertentu. |
| Peracunan Label | Penyerang mengubah label sampel pelatihan, terutama selama fine-tuning, yang dapat secara halus merusak model dasar yang bersih. | Model analisis sentimen di-fine-tune dengan ulasan yang salah label, di mana teks positif sengaja diberi label "negatif". |
| Manipulasi Tingkat Bobot | Penyerang secara langsung memanipulasi bobot dan bias jaringan saraf untuk memasukkan malware. | Dengan memodifikasi sejumlah kecil bobot model, kode berbahaya biner arbitrer disisipkan ke dalam bobot model pra-pelatihan. |
| Eksekusi Kode Jarak Jauh Melalui Deserialisasi | Beberapa format model dapat mengeksekusi kode, dan penyerang menyematkan kode berbahaya dalam file model yang diserialisasi. | Payload yang disematkan dalam file .pkl membuka reverse shell yang terhubung ke mesin penyerang saat dimuat. |
| Kode Berbahaya dalam Kontainer Model | Penyerang menggabungkan skrip atau biner berbahaya dalam kontainer, yang menyebabkan eksekusi kode. | Kontainer model menyertakan skrip on-start.sh berbahaya yang mencuri variabel lingkungan atau kredensial. |
Penyerang juga menanamkan perilaku berbahaya secara mendalam ke dalam sistem AI dengan cara meracuni data pelatihan, atau langsung mengutak-atik arsitektur atau bobot model. Sekali terpicu, pintu belakang ini dapat menyebabkan kebocoran data yang sensitif, kendali jarak jauh atas sistem, atau bahkan insiden keamanan berskala besar.
Tantangan Keamanan Proyek AI yang Tidak Dikenal
Proyek AI yang tidak dikenal menghadapi tantangan keamanan yang lebih kompleks karena kurangnya standar keamanan yang matang dan proses pengembangan yang transparan. Risiko utama meliputi:
- Proyek AI kurang memiliki kerangka keamanan yang terstandarisasi, sehingga penilaian keamanan menjadi sulit.
- Model pengembangan AI yang terdesentralisasi menyebabkan fenomena "shadow AI", di mana beberapa sistem sulit ditemukan dan diawasi oleh tim keamanan.
- Sistem AI sangat rentan terhadap serangan adversarial; penyerang dapat memengaruhi keluaran model melalui gangguan kecil, yang membahayakan integritas sistem.
- Kode yang dihasilkan AI dan injeksi prompt menciptakan permukaan serangan baru, yang memungkinkan penyerang mendorong model untuk membocorkan informasi sensitif.
- Ketika pengguna berinteraksi dengan model yang memiliki akses ke data sensitif, rekayasa prompt dapat menyebabkan kebocoran informasi.
- Situs web berbahaya dapat mengeksploitasi karakteristik model AI yang memproses data sensitif untuk melakukan pencurian data atau penghancuran sistem.
Jika model AI yang digunakan dalam tugas otomatis tidak ditinjau secara ketat, mereka dapat dengan mudah menjadi titik masuk bagi penyerang. Metode serangan baru seperti inversi model dan inferensi keanggotaan membuat situasi keamanan data semakin serius.
Metode Serangan Rantai Pasokan Perangkat Lunak
Serangan rantai pasokan perangkat lunak telah menjadi salah satu ancaman utama bagi keamanan kode sumber terbuka. Penyerang menembus rantai ketergantungan proyek AI melalui berbagai metode. Teknik umum ditunjukkan dalam tabel berikut:
| Jenis Serangan | Deskripsi |
|---|---|
| Dependency Confusion | Penyerang membuat paket yang telah dikompromikan dengan nomor versi yang lebih tinggi untuk eksploitasi otomatis. Ini adalah jenis serangan yang paling umum pada tahun 2021. |
| Serangan Typosquatting | Penyerang membuat paket dengan nama yang hanya berbeda satu karakter dari paket populer, berharap pengembang salah mengetik nama tersebut. |
| Injeksi Kode Berbahaya | Kode baru ditambahkan ke paket perangkat lunak sumber terbuka, memengaruhi siapa pun yang menjalankan kode tersebut. Serangan semacam ini sedikit menurun pada tahun 2021. |
Penyerang juga mengeksploitasi model pra-pelatihan atau trojan rantai pasokan, menyisipkan pintu belakang ke dalam checkpoint model bersama sehingga pengembang tidak sengaja mewarisi trojan tersebut saat melakukan fine-tuning atau penggunaan ulang. Dalam skenario pembelajaran federasi, peserta jahat mengunggah pembaruan model yang telah diracuni, secara bertahap mengajari model global untuk menyembunyikan perilaku berbahaya.
Serangan rantai pasokan tidak hanya memengaruhi keamanan teknis, tetapi juga menyebabkan kerugian ekonomi yang sangat besar. Data menunjukkan bahwa biaya global serangan rantai pasokan perangkat lunak diperkirakan mencapai $60 miliar pada tahun 2025 dan naik menjadi $138 miliar pada tahun 2031.
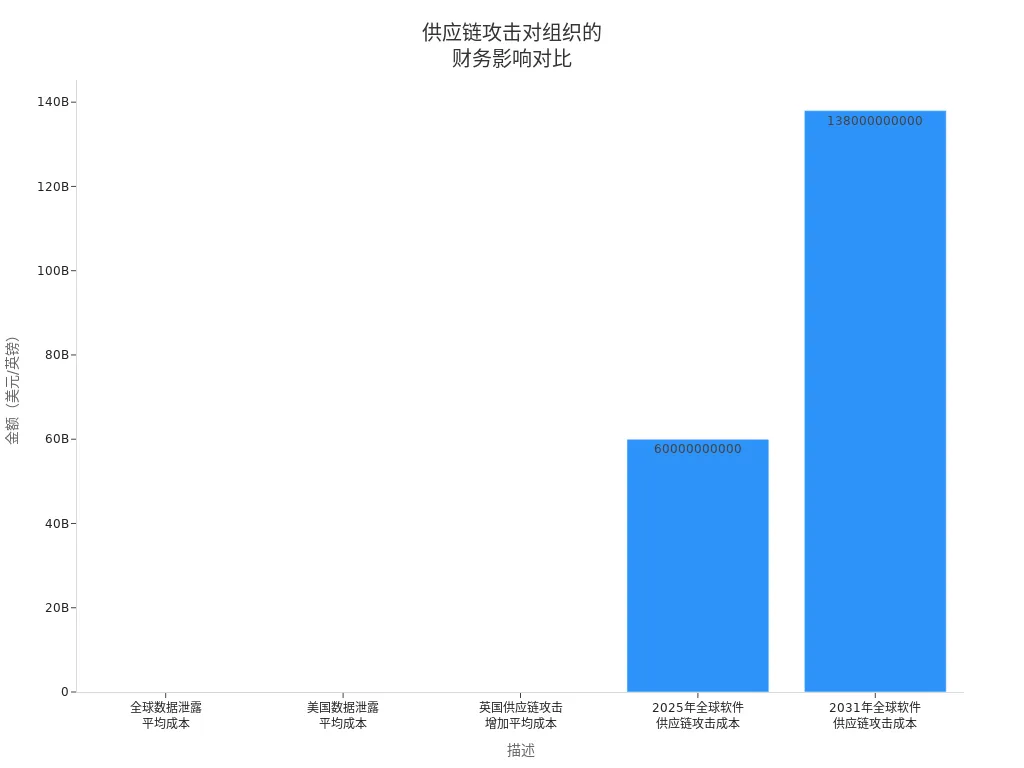
Penggunaan kode sumber terbuka yang meluas terus memperluas cakupan dampak serangan rantai pasokan. Ketika perusahaan dan individu memperkenalkan proyek baru, mereka harus tetap sangat waspada terhadap setiap tautan dalam rantai pasokan untuk mencegah penyebaran risiko keamanan.
Risiko Kebocoran Data
Kebocoran Data yang Disebabkan oleh Kode Pintu Belakang
Kode backdoor sering kali menjadi penyebab langsung kebocoran data. Dengan menanamkan backdoor tersembunyi dalam kode sumber terbuka, penyerang dapat mengakses informasi sensitif dari jarak jauh tanpa diketahui oleh pengguna. Selama pelatihan model, jika dataset berisi data rahasia atau data yang dilindungi hak cipta, konten tersebut dapat terekspos secara tidak terduga dalam respons model. Banyak platform AI menyimpan dan menganalisis masukan pengguna, sehingga data bisnis, kata sandi, atau rahasia pribadi yang dimasukkan selama interaksi dengan model AI sangat rentan untuk direkam dan disalahgunakan. Selain itu, transmisi data lintas negara membawa risiko kepatuhan; memindahkan data pengguna ke China dapat melanggar GDPR dan CCPA serta peraturan dan undang-undang internasional lainnya.Perusahaan perlu memberikan perhatian khusus terhadap kepatuhan aliran data dan penyimpanan.
Ancaman Keamanan Informasi Perusahaan dan Pribadi
Perusahaan dan individu menghadapi ancaman keamanan informasi yang berbeda saat menggunakan proyek AI. Dalam lingkungan perusahaan, perangkat lunak open source berintegrasi dengan beberapa sistem, yang secara signifikan memperluas permukaan serangan; peretas dapat menembus sistem melalui berbagai titik dalam rantai pasokan. Perusahaan perlu membangun sistem pendidikan keamanan yang komprehensif untuk meningkatkan kesadaran risiko karyawan dan mengurangi kebocoran data yang disebabkan oleh operasi yang tidak tepat. Pengguna individu biasanya tidak memiliki dukungan keamanan profesional dan cenderung membocorkan privasi saat menggunakan alat AI.Meskipun keterbukaan rantai pasokan open source meningkatkan transparansi kode, hal ini juga berarti siapa pun dapat berkontribusi pada kode, sehingga meningkatkan risiko bagi perusahaan saat memperkenalkan komponen baru. Informasi berisiko tinggi yang umum meliputi:
- Data privasi yang dimasukkan oleh pengguna (seperti rahasia dagang, kata sandi akun)
- Data rahasia atau salah dalam dataset pelatihan
- Informasi pribadi yang dilindungi secara hukum, terutama selama transmisi lintas batas negara
Analisis Insiden Kebocoran yang Tipikal
Dalam beberapa tahun terakhir, beberapa insiden kebocoran data telah menyoroti titik lemah dalam pengelolaan keamanan proyek AI. Sebagai contoh, insiden EchoLeak mengungkapkan bahwa model AI dapat membocorkan informasi sensitif dengan mengintegrasikan email, dokumen, dan data obrolan, yang menekankan pentingnya perlindungan keamanan pada titik integrasi AI. Kebocoran kunci dan kredensial terkait AI sering kali muncul di repositori kode publik, karena pengembang sering mengabaikan praktik terbaik keamanan saat menangani proyek AI.
Tabel di bawah ini merangkum pelajaran utama dari berbagai insiden yang khas:
| Pelajaran | Penjelasan |
|---|---|
| Mengelola Rahasia | Banyak perusahaan masih menyimpan sejumlah besar rahasia di repositori kode internal, tanpa visibilitas ke mana rahasia tersebut mengalir. |
| Serangan Rekayasa Sosial | Serangan phishing yang menyasar pengguna tetap menjadi risiko besar; autentikasi multi-faktor tidak dapat sepenuhnya mencegah kebocoran. |
| Deteksi Otomatis | Kurangnya mekanisme deteksi dan perbaikan rahasia secara otomatis membuat rahasia yang terekspos dalam kode sumber menjadi titik butak untuk pergerakan lateral. |
Selain itu, perusahaan terkenal seperti Uber, Scotiabank, Mercedes-Benz, dan xAI telah mengalami kerugian akibat kebocoran kunci di repositori kode publik. Kasus-kasus ini mengingatkan perusahaan dan pengembang untuk memberikan perhatian besar terhadap protokol keamanan untuk aplikasi pihak ketiga dan mitra, serta memastikan langkah-langkah keamanan yang ketat untuk semua tautan yang mengakses data sensitif.
Proses Tinjauan dan Eksekusi Sandbox
Sumber Gambar: pexels
Langkah-Langkah Tinjauan Keamanan Kode Sumber Terbuka
Tinjauan keamanan adalah garis pertahanan pertama terhadap risiko kode sumber terbuka. Ketika tim memperkenalkan proyek baru, mereka harus mengikuti proses tinjauan yang sistematis untuk meminimalkan risiko keamanan sebanyak mungkin. Langkah-langkah tinjauan keamanan yang umum meliputi:
- Minimalkan dependensi eksternal untuk mengurangi masuknya risiko yang tidak diketahui.
- Tinjau dan perbarui pustaka pihak ketiga secara berkala untuk memastikan semua dependensi adalah versi terbaru dengan kerentanan yang diketahui telah diperbaiki.
- Kelola izin akses repositori kode, terapkan autentikasi multi-faktor, dan segera cabut akses untuk anggota yang tidak lagi berpartisipasi dalam proyek.
- Tambahkan berkas SECURITY.md ke proyek untuk memperjelas informasi keamanan dan kerentanan yang diketahui, sehingga memudahkan tim dalam melacak dan merespons.
- Gunakan alat analisis kode statis dan pemindai kerentanan dependensi secara berkala untuk melakukan pemindaian menyeluruh dan tinjauan keamanan atas repositori kode.
Langkah-langkah ini membantu tim mendeteksi potensi ancaman secara dini dalam proyek dan mencegah pintu belakang serta kode berbahaya masuk ke lingkungan produksi. Untuk proyek AI, tinjauan keamanan juga harus berfokus pada integritas berkas model, dataset, dan paket dependensi untuk menghindari insiden keamanan yang disebabkan oleh peracunan data atau manipulasi model.
Analisis Statis dan Eksekusi Sandbox
Analisis statis dan eksekusi sandbox adalah metode inti untuk mengidentifikasi dan mengisolasi ancaman keamanan. Analisis statis memindai seluruh basis kode sebelum kode dieksekusi, mendeteksi pola kerentanan yang diketahui dan kesalahan logika, sehingga membantu pengembang memperbaiki masalah pada tahap awal pengembangan. Pendekatan pertahanan proaktif ini secara signifikan mengurangi risiko kerentanan dieksploitasi di lingkungan produksi. Tim dapat memicu analisis statis secara otomatis pada setiap commit kode atau pull request untuk memastikan semua masalah telah diselesaikan sebelum kode digabungkan.
Dalam praktiknya, tim profesional sering menggunakan alat-alat berikut untuk meningkatkan keamanan kode sumber terbuka:
| Nama Alat | Deskripsi Fungsi |
|---|---|
| Alat review kode berbasis AI | Secara otomatis mendeteksi kesalahan, kerentanan keamanan, dan masalah kinerja untuk meningkatkan kualitas dan keamanan kode. |
| DeepCode | Mencakup 25 juta kasus aliran data, mendukung berbagai bahasa, dan membantu tim mengidentifikasi serta memperbaiki cacat keamanan yang kritis. |
| Trivy | Mendeteksi kerentanan dan masalah keamanan sepanjang siklus pengembangan perangkat lunak, mendukung pemindaian Infrastructure as Code (IaC). |
| Graudit | Alat analisis kode statis yang ringan, mengidentifikasi kerentanan keamanan umum dalam kode sumber. |
Alat review kode berbasis AI dapat menangkap kesalahan sebelum masuk ke produksi; DeepCode terus memperbarui basis data kerentanan dan memberikan saran perbaikan. Trivy dapat mengidentifikasi pengaturan yang tidak aman dan masalah kontrol akses dalam file konfigurasi, sementara Graudit unggul dalam mendeteksi kerentanan umum seperti SQL injection dan XSS. Melalui alat-alat ini, tim dapat menemukan dan memperbaiki risiko keamanan sejak tahap awal pengembangan.
Eksekusi sandbox menyediakan lingkungan runtime yang terisolasi untuk proyek AI yang tidak dikenal. Tim dapat mentransfer file yang akan dianalisis ke direktori yang di-mount dalam sebuah kontainer Docker, menggunakan teknologi kontainerisasi untuk mencapai isolasi sumber daya. Dengan mengonfigurasi batasan CPU dan memori untuk kontainer, kode berbahaya dicegah dari mengonsumsi sumber daya berlebihan. Menggunakan rootless Docker atau konfigurasi runtime yang lebih ketat dapat lebih meningkatkan keamanan dan mengurangi risiko sandbox escape.
Penyiapan dan Konfigurasi Lingkungan Sandbox
Membangun lingkungan sandbox yang aman merupakan langkah penting dalam mencegah penyebaran ancaman dari kode open source. Ketika tim menerapkan lingkungan pengujian proyek AI, mereka harus fokus pada poin konfigurasi berikut:
- Terapkan isolasi jaringan multi-lapisan untuk membuat segmen jaringan independen bagi beban kerja AI, dengan menggabungkan subnet privat dan publik untuk mencegah penetrasi lateral.
- Bangun mekanisme manajemen identitas proksi, dengan menetapkan identitas terenkripsi untuk setiap proksi dan menggunakan token akses dengan batas waktu untuk meningkatkan keamanan akses.
- Konfigurasikan batasan dan kuota sumber daya, dengan menetapkan batas atas yang wajar untuk CPU, memori, dan sumber daya lainnya guna mencegah kode berbahaya menghabiskan sumber daya sistem.
- Terapkan pemantauan runtime dan analisis perilaku untuk melacak metrik runtime model AI secara real time, mengonfigurasi deteksi anomali dan peringatan, serta mengidentifikasi perilaku abnormal dengan cepat.
- Gunakan strategi penerapan progresif, dengan menjalankan versi baru dalam mode pengujian bayangan di lingkungan produksi untuk mengurangi risiko peluncuran.
Untuk mencegah pelarian dari sandbox, tim juga harus menggunakan teknologi mesin virtual mikro untuk meningkatkan isolasi, mengontrol keluar jaringan secara ketat, dan memblokir akses ke situs web eksternal arbitrer. Cakupan penulisan dan pembacaan file harus dibatasi untuk mencegah kode mengakses atau memodifikasi file di luar ruang kerja. Menjalankan sandbox pada seluruh lingkungan pengembangan terintegrasi dan mengisolasi kernel sandbox dari kernel host melalui teknologi virtualisasi dapat lebih meningkatkan tingkat keamanan. Untuk operasi berisiko tinggi, diperlukan persetujuan eksplisit dari pengguna untuk memastikan setiap langkah dapat dilacak dan dikendalikan.
Melalui langkah-langkah di atas, tim dapat secara efektif mengisolasi potensi ancaman saat memperkenalkan dan menguji kode sumber terbuka, sehingga melindungi keamanan data dan sistem. Lingkungan sandbox tidak hanya cocok untuk proyek AI, tetapi juga untuk pengujian keamanan dan verifikasi berbagai aplikasi sensitif.
Rekomendasi Perlindungan
Pengembang: Memperkenalkan Kode Sumber Terbuka dengan Aman
Saat mengintegrasikan kode open source, pengembang perlu mengikuti serangkaian panduan keamanan. Tim harus meminimalkan dependensi eksternal sebanyak mungkin, meninjau dan memperbarui pustaka pihak ketiga secara berkala, serta memastikan semua komponen menggunakan patch keamanan terbaru. Praktik pengkodean yang aman sangat penting; data sensitif harus ditangani dengan benar untuk menghindari hardcoding kredensial dalam kode. Pengujian keamanan otomatis harus menjadi standar, dengan alat analisis kode statis dan pemindai kerentanan dependensi yang efektif mengidentifikasi potensi risiko. Pengembang juga perlu mengelola izin akses repositori kode, merotasi kunci SSH dan token akses pribadi secara berkala, serta menambahkan berkas informasi keamanan ke dalam proyek.Jika sebuah proyek juga melibatkan pembayaran lintas negara, aliran dana, atau penanganan nilai tukar, tim sebaiknya meninjau tidak hanya kode itu sendiri, tetapi juga apakah mereka dapat mengandalkan layanan dengan batasan yang jelas dan pengungkapan kepatuhan yang transparan, alih-alih merakit logika pembayaran berisiko tinggi secara mandiri. Layanan seperti BiyaPay, yang diposisikan sebagai dompet multi-aset, mencakup skenario pengiriman uang, pengelolaan dana, dan aktivitas terkait perdagangan; konverter nilai tukar juga dapat digunakan untuk pemeriksaan biaya dasar.
Poin utamanya di sini bukan untuk mengganti tinjauan keamanan, melainkan untuk menjaga langkah-langkah sensitif seperti penanganan akun, konversi, dan pengiriman uang tetap berada dalam kerangka kerja yang lebih terstandarisasi. BiyaPay memiliki registrasi keuangan yang relevan di yurisdiksi termasuk Amerika Serikat dan Selandia Baru, sehingga di sini lebih tepat berfungsi sebagai contoh yang berorientasi pada kepatuhan untuk mengurangi risiko alur kerja yang dibangun sendiri, alih-alih sebagai semacam audit keamanan bawaan atau alat otomatisasi AI.Untuk skenario yang melibatkan pengiriman uang atau remittance internasional, BiyaPay menyediakan layanan penerimaan dan pembayaran global dengan exchange mata uang fiat dan digital secara waktu nyata, mendukung deposit dan penarikan untuk US stocks dan saham Hong Kong, membantu para pengembang mencapai integrasi yang efisien pada tingkat kepatuhan dan keamanan.
Jika sebuah proyek juga melibatkan pembayaran lintas negara, aliran dana, atau penanganan nilai tukar, tim harus meninjau tidak hanya kode itu sendiri tetapi juga apakah mereka dapat mengandalkan layanan dengan batasan yang jelas dan pengungkapan kepatuhan yang transparan, alih-alih menyusun logika pembayaran berisiko tinggi sendiri. Layanan seperti BiyaPay, yang diposisikan sebagai domino multi-aset, mencakup skenario pengiriman uang, pengelolaan dana, dan hal-hal terkait perdagangan; konverter nilai tukar juga dapat digunakan untuk pemeriksaan biaya dasar.
Intinya di sini bukan untuk mengganti tinjauan keamanan, melainkan untuk menjaga langkah-langkah sensitif seperti penanganan akun, konversi, dan pengiriman uang tetap berada dalam kerangka kerja yang lebih terstandarisasi. BiyaPay memiliki pendaftaran keuangan yang relevan di yurisdiksi termasuk Amerika Serikat dan Selandia Baru, sehingga dalam konteks ini lebih tepat dijadikan contoh yang berorientasi pada kepatuhan untuk mengurangi risiko alur kerja yang dibangun sendiri, bukan sebagai semacam alat audit keamanan bawaan atau alat otomatisasi AI.
Pengguna: Identifikasi dan Pencegahan Risiko
Pengguna perlu memahami hubungan antara risiko dan bisnis, serta meningkatkan kesadaran akan keamanan. Tim harus memastikan bahwa pustaka dan distribusi yang digunakan telah melalui tinjauan yang ketat, hanya memilih repositori kode terpercaya yang diperbarui secara berkala. Melacak sumber data dan melakukan pengujian perilaku membantu mengidentifikasi pemicu potensial. Kerangka kerja manajemen dependensi dan pemodelan ancaman yang kuat (seperti MITRE ATLAS) dapat meningkatkan kemampuan perlindungan secara keseluruhan. Alat pemindaian dan audit kode otomatis memberikan jaminan keamanan secara waktu nyata bagi pengguna. Jaga transparansi proyek, aktif berpartisipasi dalam komunitas sumber terbuka, dan segera peroleh informasi ancaman terbaru.Saat pengguna melakukan pembayaran lintas negara atau transaksi mata uang digital, mereka dapat memilih BiyaPay untuk penukaran secara real-time dan pengumpulan dana global guna menghindari risiko finansial yang disebabkan oleh platform yang tidak patuh regulasi.
Proses Manajemen Keamanan Tim
Tim perlu menetapkan proses manajemen keamanan yang sistematis. Pertama, penyelarasan strategis memastikan proyek AI selaras dengan tujuan organisasi, anggaran, nilai, dan etika. Pada fase manajemen risiko, tim menggunakan metode multi-dimensi untuk mengidentifikasi, menilai, dan memprioritaskan risiko yang spesifik terhadap AI. Selama fase implementasi kontrol, tim menerapkan alat otomatis dan kontrol akses untuk melindungi data sensitif. Perumusan kebijakan, standar, dan prosedur memastikan kualitas data, privasi, dan keamanan siber. Struktur tata kelola mengawasi pengembangan, penerapan, dan operasionalisasi proyek; penilaian kelayakan teknis memastikan arsitektur kompatibel dengan infrastruktur yang ada.Alokasi sumber daya masuk akal, dengan pemantauan kinerja dan keamanan terus-menerus melacak efektivitas AI. Tim memperkuat tanggung jawab bersama melalui mekanisme perbaikan berkelanjutan dan komunikasi dengan pemangku kepentingan. Alat pemantauan kepatuhan secara otomatis menandai potensi masalah, dan praktik keamanan yang digerakkan oleh komunitas meningkatkan tingkat perlindungan secara keseluruhan. Untuk skenario arus keuangan, tim dapat memanfaatkan BiyaPay untuk mencapai penagihan/pembayaran global dan pertukaran mata uang digital, memastikan kepatuhan dan keamanan.
Tinjauan keamanan yang ketat dan eksekusi sandbox menyediakan penghalang yang kuat terhadap kemungkinan kode open source menjadi pintu belakang pencurian data. Proses yang terstandarisasi dan alat profesional memberikan berbagai keuntungan:
- Repeatabilitas memastikan standar penilaian risiko AI yang seragam, meningkatkan konsistensi proyek
- Kesiapan audit memenuhi persyaratan kepatuhan melalui proses yang terdokumentasi
- Keselarasan lintas tim mendorong kolaborasi antara tim keamanan, ilmu data, dan tim hukum
| Jenis Bukti | Data Spesifik |
|---|---|
| Tingkat Penggunaan Komponen Open Source | 97% organisasi menggunakan model AI open source dalam pengembangan |
| Kerentanan Berisiko Tinggi | 78% repositori kode mengandung kerentanan berisiko tinggi |
| Serangan Rantai Pasokan Perangkat Lunak | 65% organisasi telah mengalami serangan rantai pasokan |
Strategi pertahanan proaktif AI meningkatkan kecepatan identifikasi dan respons terhadap ancaman, membantu organisasi mencegah kebocoran data secara dini. Pengembang dan pengguna harus terus meningkatkan kesadaran keamanan, secara proaktif bertahan terhadap ancaman baru, dan menjaga keamanan data.
FAQ
Mengapa tinjauan kode open source penting?
Dengan meninjau kode open source, tim dapat segera mendeteksi potensi pintu belakang dan kerentanan keamanan, mencegah kode berbahaya masuk ke lingkungan produksi, serta melindungi keamanan data dan sistem.
Bagaimana lingkungan sandbox mencegah penyebaran ancaman keamanan?
Lingkungan sandbox menyediakan ruang terisolasi untuk proyek AI yang tidak dikenal, membatasi akses kode ke sumber daya sistem, dan memantau perilaku abnormal, sehingga secara efektif mencegah kode berbahaya memengaruhi host dan jaringan.
Bagaimana cara mengurangi risiko kebocoran data?
Tim-tim mengadopsi analisis statis, deteksi otomatis, dan manajemen izin untuk segera memperbaiki kerentanan, melindungi data sensitif, dan mengurangi kebocoran informasi yang disebabkan oleh backdoor atau kesalahan konfigurasi.
Skenario apa saja yang cocok untuk BiyaPay?
BiyaPay mendukung penagihan dan pembayaran global, pengiriman uang internasional, pertukaran real-time antara mata uang fiat dan mata uang digital, serta cocok untuk kebutuhan pengguna berbahasa Tionghoa dalam setoran/penarikan dana perdagangan saham AS dan saham Hong Kong serta transaksi mata uang digital.
*Artikel ini disediakan untuk tujuan informasi umum dan tidak merupakan nasihat hukum, pajak, atau nasihat profesional lainnya dari BiyaPay atau anak perusahaan serta afiliasinya, dan tidak dimaksudkan sebagai pengganti untuk mendapatkan nasihat dari penasihat keuangan atau profesional lainnya.
Kami tidak membuat pernyataan atau jaminan apa pun, baik tersurat maupun tersirat, mengenai keakuratan, kelengkapan, atau ketepatan waktu isi publikasi ini.
Blog terkait

Pre-Market Trading Explained: Quotes, Order Duration, Liquidity, and Spreads


Safest Ways to Send Money Internationally: Provider Checks, Scam Prevention, and Transfer Recovery





Pilih Negara atau Wilayah untuk Membaca Blog Lokal
 Australia
 Austria
 Belgia
 Kanada
 Siprus
 Republik Ceko
 Denmark
 Estonia
 Finlandia
 Prancis
 Jerman
 Yunani
 Hongkong
 India
 Indonesia
 Irlandia
 Italia
 Jepang
 Latvia
 Lituania
 Luksemburg
 Malaysia
 Malta
 Maroko
 Nepal
 Belanda
 Selandia Baru
 Norwegia
 Pakistan
 Filipina
 Polandia
 Portugal
 Rumania
 Singapura
 Slowakia
 Slovenia
 Afrika Selatan
 Korea Selatan
 Spanyol
 Swedia
 Thailand
 Amerika Serikat
 Turki
 Uni Emirat Arab
 Britania Raya
 Vietnam