
Evolusi Situs Web Phishing: Halaman Login Fidelitas Tinggi yang Sempurna Dihasilkan oleh Model Besar – Kursus Anti-Penipuan Penting bagi Pengguna BiyaPay




Sumber Gambar: unsplash
Apakah Anda menyadari bahwa evolusi situs web phishing telah memasuki tahap yang benar-benar baru? Saat ini, banyak penyerang menggunakan teknologi model besar untuk menghasilkan halaman login berdefinisi tinggi yang hampir tidak dapat dibedakan. Ketika Anda mengoperasikan akun BiyaPay dalam penggunaan sehari-hari, sedikit saja kelalaian bisa membuat Anda terjebak dalam jebakan. Menurut Laporan Intelijen Ancaman Eksternal 2025 dari CybelAngel, hingga 67,4% serangan phishing melibatkan konten yang dihasilkan oleh AI. Tabel di bawah ini menunjukkan proporsi konten yang dihasilkan AI dalam serangan phishing yang dilaporkan oleh berbagai sumber:
| Sumber | Persentase Serangan Phishing yang Melibatkan Konten Buatan AI |
|---|---|
| CybelAngel 2025 External Threat Intelligence Report | 67,4% |
| Hoxhunt Phishing Trends Report 2025 | <5% (phishing yang lolos dari filter email) |
| Mimecast 2025 Research | 12% (phishing yang tertangkap oleh filter email) |
Hanya dengan memiliki kemampuan mengenali dan membela, Anda dapat melindungi keamanan aset akun Anda. Tetap waspada dan aktif meningkatkan kesadaran anti-penipuan adalah pelajaran penting bagi setiap pengguna berbahasa Mandarin.
Poin-Poin Penting
- Tetap waspada dan periksa secara berkala pengaturan keamanan akun BiyaPay Anda untuk memastikan autentikasi multi-faktor telah diaktifkan dan meningkatkan perlindungan akun.
- Verifikasi dengan cermat nama domain dan sertifikat keamanan halaman login untuk memastikan keduanya sesuai dengan informasi resmi dan terhindar dari jebakan phishing.
- Kenali teknik pemalsuan umum dalam email phishing, waspadai nada mendesak dan ekspresi yang tidak wajar, serta hindari terpercaya buta pada permintaan yang mencurigakan.
- Gunakan alat keamanan email dan ekstensi browser untuk mendeteksi situs phishing secara otomatis dan memperkuat perlindungan.
- Saat menemukan halaman yang mencurigakan, segera hentikan aktivitas dan lakukan verifikasi melalui saluran resmi untuk melindungi keamanan informasi pribadi.
Evolusi Situs Phishing dan Penerapan Model Besar
Sumber Gambar: unsplash
Model Besar Memberdayakan Peningkatan Situs Phishing
Anda akan menemukan bahwa kecepatan evolusi situs phishing jauh melampaui tingkat sebelumnya. Model Bahasa Besar (LLM) memungkinkan penyerang untuk mengotomatiskan berbagai tahapan serangan phishing, termasuk pengintaian, pembuatan email, dan pelacakan efektivitas serangan. Kini, alat scraping informasi berbasis AI dapat menemukan informasi yang akurat dan berguna dalam 88% kasus, yang sangat meningkatkan efisiensi serangan. Anda dapat merujuk ke tabel di bawah ini untuk memahami peran kunci model besar AI dalam evolusi situs phishing:
| Jenis Bukti | Detail |
|---|---|
| Kemampuan Phishing Otomatis AI | Dalam 88% kasus, alat AI dapat menemukan informasi yang akurat dan berguna |
| Efektivitas Email Phishing | Email phishing yang dihasilkan AI mencapai tingkat pakar manusia |
| Kemajuan Penelitian | Serangan phishing yang ditingkatkan AI menjadi semakin canggih dan sulit dilawan |
Anda juga perlu memperhatikan bahwa pembangun situs web berbasis AI memungkinkan penyerang menghasilkan situs phishing dengan fidelitas tinggi dalam hitungan detik, sehingga secara signifikan menurunkan hambatan teknis.
Prinsip Halaman Login Fidelitas Tinggi
Generasi halaman login dengan fidelitas tinggi terutama bergantung pada teknologi kloning dan manipulasi psikologis. Penyerang menggunakan perangkat phishing (phishing toolkit) untuk menyalin langsung kode HTML dari situs web resmi, sehingga menghasilkan antarmuka yang hampir identik. Hal ini membuat Anda sangat sulit membedakan halaman asli dan palsu hanya berdasarkan tampilan. Pada saat yang sama, penyerang memanfaatkan faktor psikologis seperti rasa takut dan urgensi untuk mendorong Anda memasukkan informasi akun dengan cepat. Dibandingkan dengan situs phishing tradisional, halaman yang dihasilkan AI tidak memiliki kesalahan ejaan atau tata bahasa, memiliki konten yang lebih profesional, dan sangat menipu.
| Jenis Bukti | Deskripsi |
|---|---|
| Situs Phishing Buatan AI | Penyerang dapat membuat situs phishing dalam hitungan detik menggunakan alat berbasis AI |
| Serangan Phishing Tradisional | Kesalahan ejaan dan tata bahasa yang umum, format yang berantakan, mudah diidentifikasi |
| Keunggulan AI | Tata bahasa yang benar, kloning suara, kesadaran konteks — upaya phishing jauh lebih sulit dideteksi |
Ciri-Ciri Halaman Phishing Baru
Saat mengidentifikasi halaman-halaman baru yang dihasilkan dari evolusi situs phishing, Anda harus memperhatikan ciri-ciri berikut:
- Halaman phishing modern sering menggunakan teknologi reverse proxy untuk mencuri sesi secara real-time dan menghindari autentikasi multi-faktor (MFA).
- Penyerang memanfaatkan rantai pengalihan multi-tahap untuk menyembunyikan halaman berbahaya di antara beberapa halaman yang sah, sehingga meningkatkan kesulitan deteksi.
- Halaman tersebut dapat mengintegrasikan captcha kustom atau Cloudflare Turnstile untuk mencegah alat keamanan menganalisisnya.
- Halaman phishing menerapkan pemuatan multi-tahap, hanya menampilkan konten berbahaya dalam kondisi tertentu untuk mengurangi kemungkinan terdeteksi.
Karakteristik baru ini membuat halaman login berfidelitas tinggi setelah evolusi situs phishing menjadi lebih tersembunyi dan berbahaya. Anda perlu terus meningkatkan kesadaran keamanan untuk dapat bertahan melawannya secara efektif.
Kasus Serangan Phishing yang Menargetkan BiyaPay
Teknik Pemalsuan Umum
Saat Anda menggunakan BiyaPay setiap hari, Anda sering menjumpai berbagai teknik serangan phishing. Penyerang terus memanfaatkan teknologi baru yang dibawa oleh evolusi situs phishing untuk meningkatkan penyamaran dan daya tipuan pemalsuan. Anda perlu memperhatikan metode pemalsuan umum berikut:
- Identifikasi permintaan pembayaran palsu. Penyerang sering menyamar sebagai platform atau mitra yang Anda percayai dan mengirim email yang meminta pembayaran atau informasi.
- Ciptakan rasa mendesak. Anda menerima pesan yang mengklaim "kegagalan untuk bertindak segera akan mengakibatkan pembekuan akun atau kehilangan dana," yang menggoda reaksi cepat.
- Periksa konsistensi informasi. Anda harus memverifikasi apakah email pengirim sesuai dengan domain resmi dan berhati-hati terhadap tautan yang mengarah ke situs web yang tidak dikenal.
- Identifikasi kesalahan tata bahasa dan ejaan. Meskipun kesalahan telah berkurang setelah evolusi situs phishing, Anda tetap perlu waspada terhadap ekspresi yang tidak alami.
- Berhati-hatilah dengan lampiran yang mencurigakan. Saat menerima lampiran dari sumber yang tidak dikenal, hindari membukanya secara langsung.
- Waspadai permintaan yang tidak wajar. Penyerang mungkin meminta Anda mengeklik tautan untuk menginstal program atau memasukkan informasi sensitif.
- Verifikasi peminta informasi sensitif. Saat menerima permintaan dari pemasok untuk mengubah rekening bank atau informasi sensitif lainnya, Anda harus memverifikasi melalui saluran independen.
Analisis Kasus
Anda dapat memahami ancaman spesifik yang ditimbulkan oleh evolusi situs phising terhadap pengguna BiyaPay melalui kasus berikut. Baru-baru ini, pengguna berbahasa Mandarin menerima surel yang tampak berasal dari BiyaPay, yang menyatakan "Terdeteksi login tidak normal pada akun Anda, segera verifikasi identitas Anda." Halaman surel tersebut sangat realistis, dengan domain yang hanya berbeda satu karakter. Setelah mengeklik, pengguna masuk ke halaman login dengan ketelitian tinggi, dan setelah memasukkan detail akun serta kode verifikasi, penyerang mencuri informasi sesi secara real time, sehingga mengakali autentikasi multi-faktor. Karena penggunaan pengalihan multi-tahap dan teknologi reverse proxy, alat keamanan kesulitan mendeteksi anomasi tersebut secara tepat waktu.Jika Anda tidak memverifikasi domain dan sertifikat keamanan dengan cermat, Anda dapat dengan mudah membocorkan informasi akun dalam serangan seperti ini.
Anda harus selalu tetap waspada, menggabungkan detail visual dan sarana teknis untuk meningkatkan kemampuan Anda dalam mengenali serangan baru yang dibawa oleh evolusi situs phishing.
Mengidentifikasi Halaman Login Fidelitas Tinggi Setelah Evolusi Situs Phishing
Diferensiasi Detail Visual dan Interaksi
Saat menghadapi halaman login fidelitas tinggi setelah evolusi situs phishing, detail visual dan interaksi berfungsi sebagai lini pertahanan pertama Anda. Desain halaman menjadi semakin realistis, tetapi Anda masih dapat menemukan anomali melalui pengamatan yang cermat. Anda dapat berfokus pada aspek-aspek berikut:
-
Verifikasi Domain dan Sertifikat Anda harus memeriksa dengan cermat domain halaman login. Halaman ber-fidelitas tinggi sering kali menggunakan domain yang hanya berbeda satu karakter dari domain resmi atau menggunakan ejaan yang mirip. Klik bilah alamat browser untuk memeriksa enkripsi HTTPS dan verifikasi apakah sertifikat keamanan diterbitkan oleh otoritas tepercaya. Informasi sertifikat yang tidak cocok atau ejaan domain yang tidak normal adalah tanda-tanda khas dari evolusi situs phishing.
-
Detail dan Tata Letak Halaman Anda dapat mengamati jenis huruf, warna, dan gaya tombol. Meskipun halaman berfidelitas tinggi tampak konsisten secara keseluruhan, detailnya sering kali memiliki kekurangan. Misalnya, kecepatan respons tombol yang tidak konsisten, perbedaan jenis huruf yang kecil, gambar yang buram, atau pemuatan yang lambat. Anda juga dapat mencoba mengganti bahasa atau tema — beberapa halaman phishing gagal berpindah dengan benar atau menampilkan konten yang tidak lengkap.
-
Alur Interaksi dan Pesan Prompt Saat memasukkan informasi akun, jika halaman menampilkan prompt yang tidak normal atau alurnya berbeda dari yang resmi, tetap waspada. Halaman berfidelitas tinggi mungkin tidak memiliki prompt keamanan resmi, mekanisme verifikasi, atau proses autentikasi multi-faktor. Anda dapat mencoba memasukkan informasi yang salah dan mengamati respons halaman. Halaman resmi biasanya memberikan pesan kesalahan yang detail, sedangkan halaman phishing mungkin langsung mengalihkan atau tidak memberikan umpan balik sama sekali.
Tips: Saat menemukan halaman yang mencurigakan, disarankan untuk menghentikan operasi dan terlebih dahulu memverifikasi melalui saluran resmi. Jangan percaya pada prompt mendesak atau peringatan hitung mundur di halaman — ini adalah taktik umum yang digunakan setelah evolusi situs web phishing untuk membujuk pengguna.
Metode Identifikasi Bantuan Teknis
Anda dapat menggunakan berbagai alat teknis untuk meningkatkan kemampuan Anda dalam mengenali halaman login dengan fidelitas tinggi. Cara teknis tidak hanya mengatasi keterbatasan identifikasi visual, tetapi juga memberikan pertahanan aktif terhadap serangan phishing baru.
-
Alat Keamanan Email dan Anti-Phishing Anda dapat menggunakan gateway keamanan email, filter email, perangkat lunak antivirus, dan alat anti-malware. Alat-alat ini dapat mendeteksi dan memblokir sebagian besar upaya phishing secara otomatis. Anda juga dapat menginstal ekstensi keamanan peramban untuk memantau konten halaman web secara waktu nyata dan mengidentifikasi tautan berbahaya serta halaman palsu.
-
Strategi Keamanan Berlapis Anda dapat mengadopsi strategi keamanan berlapis, yang mencakup langkah-langkah perlindungan di berbagai lapisan seperti email, peramban, sistem operasi, dan lainnya. Hal ini memastikan bahwa meskipun satu lapisan ditembus, lapisan lainnya tetap memberikan perlindungan.
-
Analisis Kata Kunci dan Konten Anda dapat berfokus pada kata kunci tertentu dalam konten halaman. Penelitian terbaru menunjukkan bahwa halaman phishing sering kali mengandung kata-kata seperti "mendesak," "verifikasi," dan "akun tidak normal." Anda dapat menggunakan alat analisis konten halaman web untuk mendeteksi kata kunci ini secara otomatis dan meningkatkan efisiensi pengenalan.
-
Deteksi Berbantuan Algoritma Pembelajaran Mesin Beberapa vendor keamanan dan peneliti telah menerapkan algoritma pembelajaran mesin untuk deteksi phishing. Anda dapat memilih alat keamanan yang mendukung deteksi AI — alat-alat ini dapat secara otomatis mengidentifikasi halaman phishing dengan tingkat kemiripan tinggi setelah evolusi berdasarkan struktur halaman dan fitur konten, dengan tingkat akurasi yang meningkat secara signifikan.
| Jenis Alat | Deskripsi Fungsi |
|---|---|
| Gerbang Keamanan Email | Secara otomatis mencegat email phishing, menyaring lampiran dan tautan berbahaya |
| Ekstensi Keamanan Peramban | Pemantauan halaman web secara real-time, mengidentifikasi halaman palsu dan skrip berbahaya |
| Antivirus & Anti-Malware | Mendeteksi dan menghapus program berbahaya terkait phishing |
| Alat Analisis Konten | Memeriksa kata kunci halaman untuk membantu mengidentifikasi ciri-ciri phishing |
| Alat Deteksi AI | Menggunakan algoritma pembelajaran mesin untuk secara otomatis mengidentifikasi halaman phishing berfidelitas tinggi |
Dalam operasi nyata, Anda dapat menggabungkan detail visual dengan alat teknis untuk membentuk sistem perlindungan berlapis. Meskipun evolusi situs phishing terus meningkatkan kemampuan pemalsuanannya, selama Anda tetap waspada dan memanfaatkan alat dengan baik, Anda dapat mengidentifikasi dan melindungi diri secara efektif dari risiko yang ditimbulkan oleh halaman login ber-definisi tinggi.
Kursus Anti-Penipuan Wajib bagi Pengguna BiyaPay
Sumber Gambar: unsplash
Teknik Anti-Penipuan
Saat menggunakan akun BiyaPay Anda sehari-hari, Anda harus menguasai serangkaian teknik anti-penipuan yang praktis. Evolusi situs phishing membuat metode penyerang semakin tersembunyi — hanya perlindungan aktif yang dapat menjaga keamanan aset Anda. Berikut adalah langkah-langkah anti-penipuan yang direkomendasikan para ahli:
- Tetap waspada dan kenali taktik phishing atau peniruan yang digunakan oleh penjahat siber.
- Ganti kata sandi secara berkala untuk memastikan keamanan autentikasi akun.
- Verifikasi setiap transaksi untuk memastikan informasi penerima sudah benar.
- Hindari beroperasi di lingkungan jaringan yang tidak aman.
- Aktifkan notifikasi transaksi untuk segera mendeteksi aktivitas yang tidak normal.
- Aktifkan autentikasi multi-faktor untuk menambahkan lapisan keamanan ekstra pada akun Anda.
- Gunakan teknologi enkripsi yang kuat untuk melindungi data.
- Lakukan audit keamanan berkala untuk mengidentifikasi potensi kerentanan.
- Verifikasi dengan cermat penerima dan jumlah sebelum setiap operasi untuk menghindari kerugian akibat kesalahan.
Anda dapat menerapkan teknik-teknik ini pada pembayaran dan penerimaan global, kiriman uang internasional, pertukaran mata uang fiat dan digital, serta skenario lainnya. Misalnya, saat menerima dana melalui bank Hong Kong berlisensi, Anda harus memverifikasi informasi penerima untuk memastikan jumlah USD sudah benar. Anda juga dapat mengaktifkan fitur autentikasi multifaktor dan notifikasi transaksi BiyaPay untuk segera mendeteksi operasi yang tidak normal.
Rekomendasi Keamanan Resmi
Saat melakukan pertahanan terhadap risiko yang ditimbulkan oleh evolusi situs phishing, Anda harus mengikuti rekomendasi keamanan resmi. Autentikasi multi-faktor (MFA) telah menjadi langkah paling efektif untuk mencegah pencurian kredensial dan phishing. Para ahli menunjukkan bahwa peretas sering kali memperoleh akses melalui proses login daripada menyerang sistem secara langsung. Setelah mengaktifkan MFA, bahkan jika penyerang memperoleh kata sandi Anda, akan sulit bagi mereka untuk menembus pertahanan akun Anda.
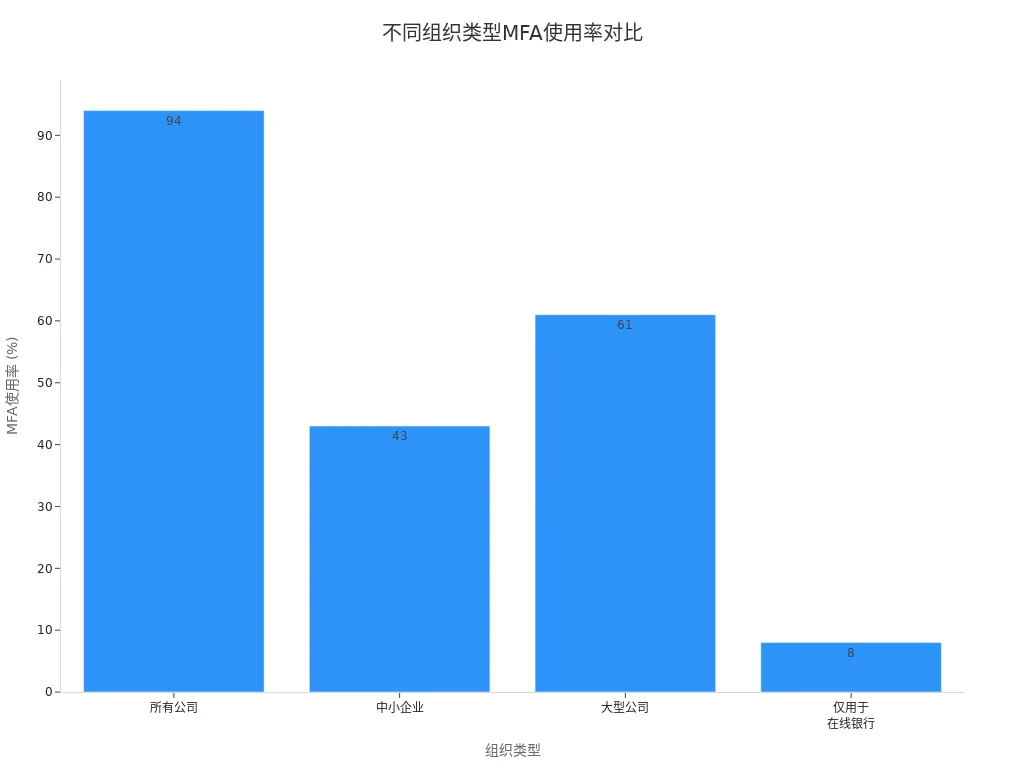
Tabel di bawah ini menunjukkan tingkat adopsi MFA di berbagai jenis organisasi:
| Jenis Organisasi | Tingkat Adopsi MFA |
|---|---|
| Semua Perusahaan | 94% |
| Usaha Kecil dan Menengah | 43% |
| Perusahaan Besar | 61% |
| Hanya Perbankan Online | 8% |
Anda dapat merujuk pada diagram batang di bawah ini untuk memahami secara intuitif penggunaan MFA di berbagai jenis organisasi:
Anda juga sebaiknya menggunakan pengelola kata sandi dan mengganti kata sandi secara berkala untuk menghindari penggunaan ulang. BiyaPay mendukung teknologi enkripsi yang kuat dan perlindungan keamanan berlapis — Anda dapat menggabungkan alat resmi untuk meningkatkan tingkat keamanan akun Anda. Saat melakukan setoran dan penarikan untuk saham AS atau saham Hong Kong, selalu verifikasi sertifikat keamanan platform untuk memastikan lingkungan perdagangan yang andal.
Selain memeriksa sertifikat dan domain, secara konsisten mengakses halaman-halaman penting melalui rute resmi yang sama juga dapat mengurangi kemungkinan mendarat di halaman login palsu berfidelitas tinggi. Bagi pengguna yang perlu meninjau data pasar, mengakses akun perdagangan, atau melanjutkan tindakan lanjutan, praktik yang lebih aman adalah mengakses langsung melalui situs web BiyaPay atau halaman informasi saham resmi, alih-alih menggunakan iklan pencarian, tautan obrolan yang tidak dikenal, atau halaman pengalihan pihak ketiga.
Jika tindakan terkait aset diperlukan setelahnya, lebih baik melanjutkan melalui pintu masuk perdagangan yang terpadu. Sebagai wallet perdagangan multi-aset, BiyaPay menjaga akses akun, perdagangan, dan pengelolaan dana dalam satu sistem, yang membantu mengurangi risiko yang disebabkan oleh halaman palsu, tautan yang diubah, dan pengalihan yang tidak perlu. Dalam skenario yang sensitif terhadap keamanan seperti ini, menjaga jalur akses tetap konsisten dan dapat diverifikasi lebih andal daripada membuat penilaian mendadak tentang apakah sebuah halaman terlihat asli.
Tips: Bila menemukan aktivitas yang mencurigakan, segera hentikan transaksi dan verifikasi informasi melalui saluran resmi BiyaPay. Jangan percaya pada tekanan mendesak dalam email atau pesan teks dari pengirim tak dikenal untuk menghindari kerugian aset akibat perkembangan situs phishing.
Prosedur Penanganan Situs Phishing
Ketika Anda menemukan situs yang diduga phishing, Anda harus segera mengikuti prosedur penanganan berikut:
-
Segera Hentikan Operasi Saat Anda menemukan keanehan pada halaman atau menerima informasi yang mencurigakan, segera berhenti memasukkan informasi akun atau transaksi apa pun.
-
Verifikasi Domain dan Sertifikat Periksa apakah domain halaman sesuai dengan domain resmi BiyaPay dan pastikan bahwa sertifikat keamanan diterbitkan oleh otoritas terpercaya.
-
Hubungi Layanan Pelanggan Resmi Laporkan halaman atau transaksi yang mencurigakan melalui saluran resmi BiyaPay atau layanan pelanggan dalam aplikasi dan mintalah bantuan profesional.
-
Ganti Kata Sandi Akun Jika Anda menduga adanya kebocoran informasi, segera ganti kata sandi akun Anda dan aktifkan autentikasi multifaktor untuk mencegah risiko lebih lanjut.
-
Pantau Aktivitas Akun Aktifkan notifikasi transaksi untuk memantau arus dana akun secara real time dan segera tangani segala anomali.
-
Ajukan Laporan Keamanan Saat menghadapi serangan baru setelah evolusi situs phishing, ajukan laporan keamanan ke saluran resmi BiyaPay untuk membantu platform meningkatkan langkah perlindungan.
Dalam skenario bisnis seperti pembayaran dan penerimaan global, pertukaran mata uang digital, dan pengiriman uang internasional, selalu tetap waspada dan patuhi proses penanganan secara ketat. Hanya dengan membentuk kebiasaan keamanan yang baik Anda dapat secara efektif bertahan terhadap risiko baru yang muncul dari evolusi situs phishing.
Menghadapi evolusi situs phishing yang didorong oleh model besar, Anda harus terus meningkatkan kesadaran anti-penipuan. Anda dapat mengurangi risiko dengan secara teratur belajar mengenali teknik phishing, memverifikasi identitas peminta informasi sensitif, memeriksa alamat pengirim, menghindari mengklik tautan yang mencurigakan, dan mengaktifkan autentikasi dua faktor. Dengan mengembangkan kebiasaan keamanan yang baik dan secara aktif menggunakan alat resmi BiyaPay, Anda dapat melindungi keamanan akun secara efektif. Bersama pengguna berbahasa Tionghoa lainnya, upaya Anda akan berkontribusi pada tingkat keamanan yang lebih tinggi di lingkungan online global.
FAQ
Bagaimana cara cepat menentukan apakah sebuah halaman login adalah situs phishing?
Anda dapat memeriksa ejaan domain dan sertifikat keamanan terlebih dahulu. Anda juga dapat mencoba mengganti bahasa atau tema halaman untuk mengamati apakah kontennya lengkap. Ketika detail halaman terlihat tidak normal, disarankan untuk menghentikan sementara aktivitas dan melakukan verifikasi melalui saluran resmi.
Apa yang harus Anda lakukan jika tidak sengaja memasukkan informasi akun?
Anda harus segera mengganti kata sandi akun dan mengaktifkan autentikasi multi-faktor. Anda juga perlu menghubungi layanan pelanggan resmi BiyaPay, melaporkan risiko tersebut, dan memantau arus dana akun untuk mencegah kerugian lebih lanjut.
Bagaimana BiyaPay memastikan keamanan untuk pembayaran dan penerimaan global?
BiyaPay mengadopsi teknologi enkripsi berlapis dan autentikasi multi-faktor. Anda dapat mengaktifkan notifikasi transaksi untuk selalu mengetahui dinamika akun secara waktu nyata. Platform ini juga mendukung audit keamanan berkala untuk membantu Anda mengidentifikasi potensi risiko secara cepat.
Mengapa disarankan menggunakan bank Hong Kong berlisensi untuk menerima pembayaran?
Memilih bank Hong Kong berlisensi untuk menerima pembayaran memberikan jaminan kepatuhan dan keamanan dana yang lebih tinggi. Anda juga dapat menikmati layanan penyelesaian USD yang lebih nyaman, sehingga mengurangi risiko operasi lintas negara.
Bagaimana autentikasi multi-faktor membantu keamanan akun?
Setelah mengaktifkan autentikasi multi-faktor, meskipun penyerang mendapatkan kata sandi Anda, mereka akan kesulitan untuk masuk ke akun Anda. Anda dapat meningkatkan tingkat keamanan akun secara signifikan dan mencegah pencurian aset oleh situs web phishing.
*Artikel ini disediakan untuk tujuan informasi umum dan tidak merupakan nasihat hukum, pajak, atau nasihat profesional lainnya dari BiyaPay atau anak perusahaan serta afiliasinya, dan tidak dimaksudkan sebagai pengganti untuk mendapatkan nasihat dari penasihat keuangan atau profesional lainnya.
Kami tidak membuat pernyataan atau jaminan apa pun, baik tersurat maupun tersirat, mengenai keakuratan, kelengkapan, atau ketepatan waktu isi publikasi ini.
Blog terkait

Pre-Market Trading Explained: Quotes, Order Duration, Liquidity, and Spreads


Paying for Claude with USDT: Payment Options, Fees, and Limitations





Pilih Negara atau Wilayah untuk Membaca Blog Lokal
 Australia
 Austria
 Belgia
 Kanada
 Siprus
 Republik Ceko
 Denmark
 Estonia
 Finlandia
 Prancis
 Jerman
 Yunani
 Hongkong
 India
 Indonesia
 Irlandia
 Italia
 Jepang
 Latvia
 Lituania
 Luksemburg
 Malaysia
 Malta
 Maroko
 Nepal
 Belanda
 Selandia Baru
 Norwegia
 Pakistan
 Filipina
 Polandia
 Portugal
 Rumania
 Singapura
 Slowakia
 Slovenia
 Afrika Selatan
 Korea Selatan
 Spanyol
 Swedia
 Thailand
 Amerika Serikat
 Turki
 Uni Emirat Arab
 Britania Raya
 Vietnam