
Mengapa 'Jangan Percai Kode Apa Pun'? Kembali ke Cold Wallet dan Autentikasi Perangkat Keras di Era Otomatisasi




Sumber Gambar: unsplash
Di dunia blockchain, Anda sering mendengar nasihat: jangan pernah memercayai kode apa pun. Bahkan kontrak pintar yang telah melalui audit profesional telah menyebabkan banyak proyek dieksploitasi karena kerentanan atau cacat desain. Tabel di bawah ini menunjukkan jenis serangan umum dan proporsinya:
| Jenis Serangan | Persentase |
|---|---|
| Serangan reentrancy | 26% |
| Serangan flash loan | 11% |
| Proyek tanpa audit | 90% |
Dengan semakin luasnya adopsi otomatisasi dan smart contract, risiko keamanan aset terus meningkat. Anda mungkin menghadapi ancaman berikut:
- Pertukaran kartu SIM
- Wallet drainers
- Kerentanan bursa
- Rekayasa sosial terhadap smart contract
Untuk mengendalikan risiko, Anda dapat memilih alat seperti cold wallet dan autentikasi perangkat keras untuk secara proaktif meningkatkan tingkat keamanan aset digital Anda.
Poin Penting
- Kerentanan kode dapat menyebabkan kerugian besar; kasus-kasus historis menunjukkan bahwa bahkan proyek yang telah diaudit pun tidak aman.
- Cold wallet menyimpan kunci privat secara offline, secara efektif mengisolasinya dari serangan jaringan—ideal untuk penyimpanan aset digital jangka panjang.
- Hardware wallet menyediakan isolasi fisik untuk mencegah serangan malware dan memastikan keamanan transaksi.
- Autentikasi multi-faktor meningkatkan keamanan—meskipun kata sandi dicuri, penyerang tidak dapat dengan mudah mengakses aset.
- Tinjau dependensi dan pengaturan keamanan secara berkala, tetap waspada, dan waspadai serangan rekayasa sosial serta phishing.
Risiko dari “Jangan Pernah Percaya Kode Apa Pun”
Sumber Gambar: unsplash
Studi Kasus Kerentanan Kode
Di dunia blockchain, Anda sering mendengar ungkapan "jangan pernah percaya kode apa pun" karena banyak insiden keamanan besar di masa lalu berasal dari kerentanan kode. Bahkan ketika tim pengembang berupaya besar dalam pengujian dan audit, risiko tidak dapat sepenuhnya dihilangkan. Tabel berikut menyajikan beberapa proyek blockchain terkenal yang mengalami kerugian besar akibat kerentanan kode:
| Insiden | Jumlah Kerugian | Jenis Kerentanan |
|---|---|---|
| Serangan jembatan Wormhole | $324,000,000 | Kurangnya validasi input |
| Serangan The DAO | $150,000,000 | Kerentanan panggilan rekursif |
| Dompet multi-sig Parity | $30,000,000 | Kerentanan kontrol akses |
| Serangan Mango Markets | $112,000,000 | Manipulasi oracle harga |
| Kesalahan logika MonoX | $31,000,000 | Kesalahan logika |
Anda dapat melihat bahwa satu kerentanan saja dapat menyebabkan kerugian mulai dari puluhan juta hingga ratusan juta dolar. Diagram di bawah ini menggambarkan secara visual dampak ekonomi dari insiden-insiden tersebut:
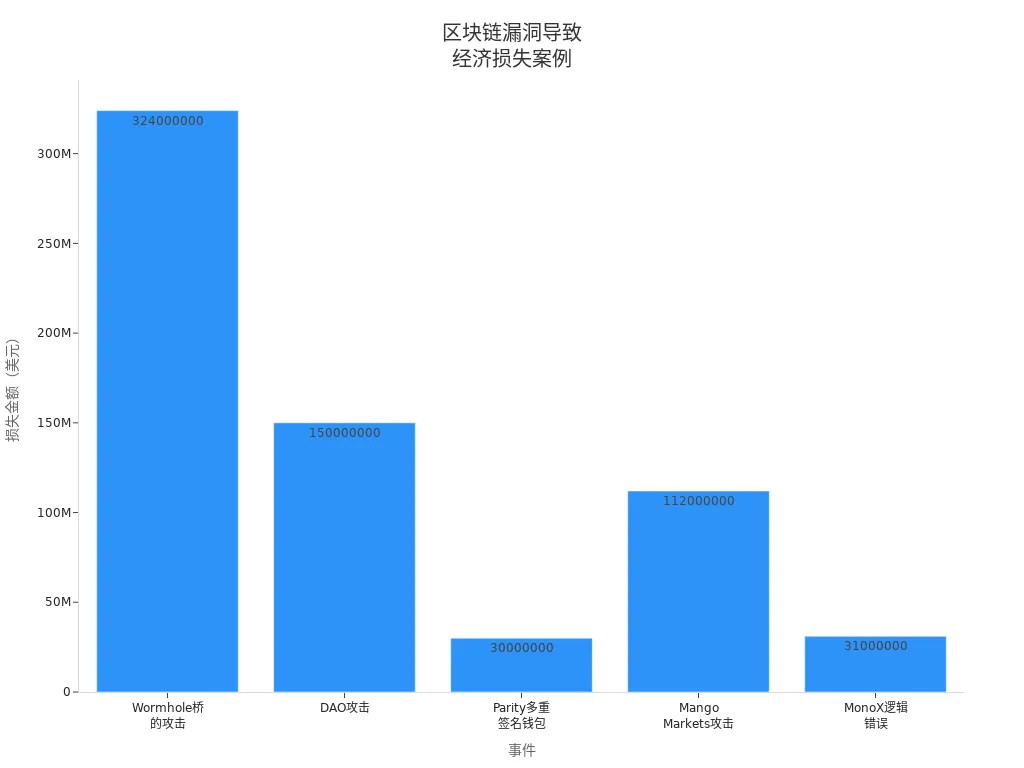
Peristiwa-peristiwa ini mengingatkan Anda bahwa kode itu sendiri tidak boleh dipercaya sepenuhnya. Bahkan proyek yang telah melalui beberapa putaran audit masih dapat mengandung pintu belakang tersembunyi atau cacat logika. “Jangan pernah mempercayai kode apa pun” telah menjadi prinsip fundamental di bidang keamanan aset digital.
Risiko Otomatisasi Kontrak Pintar
Fitur otomatisasi kontrak pintar memungkinkan operasi kompleks diselesaikan tanpa campur tangan manusia, tetapi juga memperkenalkan permukaan serangan baru. Otomatisasi memungkinkan penyerang mencari dan mengeksploitasi kerentanan secara massal dan dengan kecepatan tinggi. Anda perlu waspada terhadap risiko-risiko umum berikut:
- Serangan front-running: Penyerang menggunakan informasi dari transaksi yang belum dikonfirmasi dan meningkatkan biaya penambang untuk memprioritaskan transaksi mereka sendiri, sehingga memperoleh keuntungan yang tidak adil.
- Serangan Denial-of-Service (DoS): Penyerang membuat transaksi yang menghabiskan sejumlah besar sumber daya, menyebabkan kontrak pintar mengalami kegagalan fungsi dan mengakibatkan kerugian finansial.
- Kesalahan logika: Kode kontrak pintar berperilaku berbeda dari yang diharapkan, menyebabkan gangguan fungsi atau kerugian dana.
- Keacakan yang tidak aman: Penyerang mengeksploitasi mekanisme pembangkitan bilangan acak semu blockchain untuk memengaruhi keadilan dalam kontrak permainan atau lotere.
Otomatisasi membuat serangan menjadi lebih efisien dan tersembunyi. Anda tidak dapat mengandalkan peninjauan manual tradisional untuk mendeteksi semua risiko tepat waktu. "Jangan pernah percaya kode apa pun" menjadi sangat penting dalam lingkungan otomatisasi kontrak pintar.
Keterbatasan Audit Kode
Anda mungkin percaya bahwa audit kode dapat menghilangkan sebagian besar risiko, tetapi kenyataannya jauh lebih kompleks. Alat dan proses audit memiliki keterbatasan yang jelas:
| Jenis Bukti | Konten Spesifik |
|---|---|
| Keterbatasan alat otomatis | Alat keamanan saat ini hanya dapat mendeteksi 8–20% kerentanan yang dapat dieksploitasi; penemuan kerentanan otomatis sangat tidak memadai. |
| Pentingnya faktor manusia | Keterlibatan manusia sangat penting untuk menemukan kerentanan yang tidak umum, kesalahan logika, dan faktor ekonomi—alat otomatis tidak dapat menggantikannya. |
| Strategi keamanan yang komprehensif | Alat otomatis bagus dalam menemukan kesalahan pengodean yang umum, tetapi keamanan penuh memerlukan kombinasi antara peninjauan manual dan analisis kontekstual. |
Anda perlu memahami bahwa audit tidaklah mahakuasa. Alat otomatis hanya mencakup cakupan yang terbatas, dan tinjauan manual dapat melewatkan isu-isu kritis karena kurangnya pengalaman atau tekanan waktu. "Jangan pernah mempercayai kode apa pun" bukan hanya peringatan bagi pengembang, tetapi juga prinsip yang harus Anda ingat saat mengelola aset.
Sepanjang pengelolaan aset digital, Anda harus selalu tetap waspada. Kerentanan kode, risiko otomatisasi, dan keterbatasan audit bersama-sama menciptakan tantangan keamanan yang kompleks. Hanya dengan berpegang pada prinsip "jangan pernah mempercayai kode apa pun" Anda dapat meminimalkan kemungkinan kerugian aset.
Memperluas Permukaan Serangan dan Ancaman Baru
Alat Serangan Otomatis
Anda akan menyadari bahwa seiring meningkatnya tingkat otomatisasi platform aset digital, permukaan serangan juga terus berkembang. Penyerang menggunakan alat otomatis untuk penemuan aset, pemindaian kerentanan, dan respons cepat, yang sangat meningkatkan efisiensi serangan. Saat ini, alat Attack Surface Management (ASM) tidak hanya memantau aset on-premises tetapi juga memberikan cakupan penuh terhadap sumber daya cloud. Teknologi machine learning dan kecerdasan buatan mendorong perkembangan ASM, menghadirkan kemampuan analitik prediktif dan deteksi anomali. Mekanisme respons insiden otomatis membuat penanganan ancaman siber menjadi lebih cepat. Proses manual tidak lagi mampu mengatasi skala infrastruktur modern—otomatisasi telah menjadi tren arus utama. Anda perlu memperhatikan perubahan baru berikut:
- Alat ASM mencapai visibilitas penuh terhadap aset, mencakup lingkungan cloud maupun on-premises.
- Pemeriksaan kerentanan otomatis dan kecepatan respons jauh melampaui kemampuan manual.
- Teknologi AI dan ML meningkatkan kemampuan deteksi serta prediksi anomali.
- Mekanisme respons insiden otomatis menangani ancaman yang kompleks.
Risiko Rantai Pasok dan Ketergantungan
Saat menggunakan platform aset digital, Anda sering mengandalkan pustaka pihak ketiga, plugin, dan layanan. Serangan rantai pasokan telah menjadi ancaman yang muncul—penyerang merusak komponen dependensi atau menyuntikkan kode berbahaya, yang secara tidak langsung membahayakan keamanan aset Anda. Anda tidak dapat sepenuhnya mengendalikan semua dependensi, dan risikonya pun meningkat. Tabel berikut menunjukkan risiko rantai pasokan yang umum terjadi:
| Jenis Risiko | Metode Dampak |
|---|---|
| Kerentanan pustaka pihak ketiga | Kebocoran aset, pencurian |
| Kode berbahaya dalam plugin | Pintu belakang, perusakan data |
| Antarmuka API yang dibajak | Transaksi disadap atau diubah |
Anda perlu meninjau dependensi secara rutin dan memantau pengumuman keamanan resmi untuk mengurangi integrasi pihak ketiga yang tidak perlu.
Rekayasa Sosial dan Phishing
Penyerang tidak hanya mengandalkan cara teknis, tetapi juga menggunakan strategi rekayasa sosial dan phishing untuk membujuk Anda mengungkapkan informasi sensitif. Anda mungkin menghadapi taktik umum berikut:
- Situs web bursa palsu: Penyerah meniru platform terkenal untuk mencuri kredensial login Anda dan dengan cepat menguras akun.
- Serangan phishing dompet: Aplikasi atau situs web dompet palsu membujuk Anda untuk memasukkan frasa pemulihan dan mencuri aset.
- Peniruan di media sosial: Penyerah berpura-pura sebagai selebritas atau pendiri proyek di platform media sosial untuk melakukan kampanye phishing.
Anda perlu tetap waspada, memverifikasi sumber situs web dan aplikasi, serta menghindari memasukkan informasi sensitif melalui kanal yang tidak tepercaya. Serangan rekayasa sosial sering kali mengeksploitasi kepercayaan dan kelalaian Anda—kesadaran adalah tindakan perlindungan yang paling efektif.
Keunggulan Keamanan Cold Wallet
Sumber Gambar: unsplash
Dompet Dingin Mengisolasi Risiko Jaringan
Saat mengelola aset digital, dompet dingin menyimpan kunci privat secara offline, sehingga secara efektif mengisolirnya dari risiko jaringan. Dompet dingin tidak terhubung ke internet, sehingga menghasilkan permukaan serangan yang minimal dan membuat peretas sangat sulit untuk mengakses aset Anda dari jarak jauh. Tabel di bawah ini membandingkan dompet dingin dan dompet panjang dari segi tingkat risiko dan karakteristik keamanan:
| Jenis Dompet | Status Koneksi | Tingkat Risiko |
|---|---|---|
| Dompet dingin | Offline | Rendah |
| Dompet panas | Online | Tinggi |
| Jenis Dompet | Fitur Keamanan | Permukaan Serangan |
|---|---|---|
| Dompet dingin | Tanpa koneksi internet | Minimal |
| Dompet panas | Terhubung ke internet | Besar |
Dompet dingin menggunakan mekanisme penandatanganan offline, memastikan kunci privat tidak pernah terekspos ke perangkat apa pun yang terhubung ke jaringan. Anda dapat mengirimkan data yang telah ditandatangani secara aman melalui kode QR terenkripsi. Beberapa dompet dingin juga menggunakan chip CC EAL6+ untuk melindungi kunci privat dari serangan fisik dan rekayasa balik. Sepanjang proses pengelolaan aset, Anda harus selalu mengingat "jangan pernah percaya kode apa pun"—isolasi fisik dompet dingin memberikan perlindungan yang paling langsung.
Kasus Penggunaan Dompet Dingin
Jika Anda berencana untuk menyimpan mata uang kripto dalam jumlah besar dalam jangka panjang, dompet dingin adalah pilihan terbaik. Dompet dingin sepenuhnya offline, mengisolasi kunci privat dari internet—ideal untuk penyimpanan jangka panjang dan perlindungan terhadap kegagalan platform atau serangan peretas. Tabel di bawah ini merangkum kasus penggunaan yang direkomendasikan untuk dompet dingin:
| Jenis Bukti | Deskripsi |
|---|---|
| Penyimpanan jangka panjang | Cold wallet menyediakan keamanan yang ditingkatkan dan cocok untuk penyimpanan jangka panjang dalam jumlah besar cryptocurrency. |
| Langkah perlindungan | Cold wallet menyimpan cryptocurrency secara offline untuk mencegah serangan jaringan. |
- Cocok untuk penyimpanan jangka panjang dalam jumlah besar cryptocurrency
- Melindungi dari serangan peretas online
- Ideal untuk pengguna yang ingin menyimpan sebagian besar aset dalam cold storage
Dalam skenario seperti pembayaran global, perdagangan mata uang kripto, dan pertukaran aset, Anda dapat memilih layanan seperti BiyaPay yang mendukung pengelolaan cold wallet untuk menjamin keamanan dana. Cold wallet telah menjadi standar emas untuk penyimpanan aset digital jangka panjang, terutama cocok bagi pengguna berbahasa Mandarin dalam pengiriman uang lintas negara dan alokasi aset.
Hal yang Perlu Diperhatikan Mengenai Cold Wallet
Saat menggunakan cold wallet, Anda perlu memperhatikan detail keamanan berikut:
- Pastikan perangkat memiliki cadangan jika terjadi kehilangan.
- Simpan cadangan secara aman agar pihak lain tidak dapat mengakses dana.
- Buat dompet di lingkungan yang benar-benar privat, hindari kamera dan berbagi layar.
- Catat frasa pemulihan secara manual—jangan pernah memfoto atau menyimpannya secara digital.
- Verifikasi frasa pemulihan untuk memastikan cadangan sudah benar.
- Atur PIN atau aktifkan biometrik untuk meningkatkan keamanan fisik.
- Instal aplikasi pendamping resmi, seperti BiyaPay atau layanan lain yang mendukung pengelolaan cold wallet, untuk memudahkan operasi selanjutnya.
- Lakukan uji transfer dengan jumlah kecil untuk memastikan perangkat dan prosesnya aman serta andal.
Dengan mengikuti langkah pencegahan ini, Anda dapat mencegah risiko keamanan rantai pasok dan inisialisasi yang umum terjadi secara efektif.
Peran Perlindungan Autentikasi Perangkat Keras
Saat mengelola aset digital, hardware wallet menyediakan isolasi fisik untuk kunci privat. Perangkat ini menyimpan kunci privat sepenuhnya secara offline, menghindari serangan dari virus komputer dan peretas. Anda memiliki kendali fisik atas perangkat tersebut, dan semua transaksi memerlukan otorisasi melalui perangkat. Hardware wallet dilengkapi layar bawaan yang memungkinkan Anda mengonfirmasi detail transaksi sebelum menandatangani. Bahkan jika komputer atau ponsel Anda terinfeksi malware, perangkat ini tetap dapat melindungi keamanan aset Anda. Anda dapat mengakses dan mengelola aset secara aman dari komputer mana pun tanpa perlu khawatir tentang kebocoran kunci privat. Hardware wallet biasanya menggunakan mikrokontroler aman untuk menghasilkan dan melindungi kunci privat.Data yang belum ditandatangani (unsigned) dikirim dari komputer ke perangkat; setelah Anda mengonfirmasi di layar, perangkat menyelesaikan proses penandatanganan secara internal, dan kunci privat tidak pernah terekspos di lingkungan yang terhubung ke jaringan.
- Dengan menyimpan kunci privat secara offline, dompet perangkat keras secara signifikan mengurangi risiko paparan, secara efektif melindungi dari malware, phishing, dan kebocoran data.
- Secure element menyederhanakan arsitektur sistem, mengurangi potensi titik masuk serangan, dan memastikan data sensitif tetap aman bahkan saat menghadapi eksploitasi kerentanan perangkat lunak.
- Secure element dapat menahan serangan fault injection dan side-channel, mendeteksi anomali, serta melakukan operasi dummy untuk melindungi data.
- Perangkat menjalankan operasi dummy secara paralel dengan operasi nyata untuk menahan serangan side-channel, sehingga menyulitkan penyerang untuk menafsirkan kunci privat.
Saat memilih dompet perangkat keras, Anda dapat mempertimbangkan produk yang mendukung autentikasi perangkat keras, seperti BiyaPay, untuk meningkatkan keamanan aset.
Autentikasi Multi-Faktor
Dalam pengelolaan aset digital, menerapkan autentikasi multi-faktor dapat lebih meningkatkan tingkat keamanan. Autentikasi multi-faktor mengharuskan Anda memberikan beberapa bentuk verifikasi, seperti kata sandi ditambah konfirmasi perangkat keras. Bahkan jika penyerang memperoleh kata sandi Anda, mereka tidak dapat dengan mudah mengakses aset tanpa perangkat fisik. Tabel berikut menunjukkan keunggulan autentikasi multi-faktor:
| Jenis Bukti | Deskripsi |
|---|---|
| Autentikasi multi-faktor | Meningkatkan keamanan dengan mewajibkan pengguna memberikan beberapa bentuk verifikasi |
| Tingkat kesulitan penyerang | Bahkan jika penyerang memperoleh kata sandi, akses tanpa izin tetap sulit |
Dalam operasional sehari-hari, disarankan untuk mengaktifkan beberapa langkah perlindungan seperti kode PIN, konfirmasi fisik, dan frasa pemulihan secara bersamaan untuk meminimalkan risiko. Jangan pernah mempercayai kode apa pun—hanya autentikasi multi-faktor yang dikombinasikan dengan isolasi fisik yang benar-benar dapat melindungi aset Anda.
Rekomendasi Konfigurasi dan Pengelolaan
Saat mengonfigurasi dan mengelola perangkat autentikasi perangkat keras, ikuti praktik terbaik untuk memastikan perangkat tersebut aman dan andal.
- Beli langsung dari produsen, hindari penjual pihak ketiga untuk mencegah serangan rantai pasokan.
- Verifikasi keaslian perangkat—periksa kemasan anti gangguan (tamper-evident) dan jalankan alat verifikasi dari produsen.
- Perbarui firmware secara rutin untuk menambal kerentanan yang diketahui secara tepat waktu.
- Uji proses pemulihan dan verifikasi validitas cadangan frasa seed sebelum mentransfer dana dalam jumlah besar.
- Gunakan fitur passphrase untuk menambahkan lapisan keamanan ekstra pada seed mnemonik.
Sepanjang proses pengelolaan aset, selalu tetap waspada dan periksa secara rutin status perangkat serta keamanan cadangan. Hanya dengan mengikuti proses keamanan secara ketat Anda dapat secara efektif bertahan dari serangan siber dan perangkat lunak berbahaya di era otomasi serta melindungi aset digital Anda.
Rekomendasi Keamanan Hot Wallet
Memilih Wallet yang Telah Terverifikasi Secara Resmi
Saat memilih hot wallet, utamakan proyek open-source yang telah diverifikasi secara resmi atau yang bersifat mainstream. Wallet yang bereputasi baik telah melalui beberapa putaran tinjauan oleh komunitas dan tim keamanan serta dapat segera memperbaiki kerentanan yang diketahui. Anda harus mendapatkan versi terbaru dari situs web resmi wallet atau platform open-source yang otoritatif, dan menghindari mengunduh aplikasi yang telah dimanipulasi atau disisipi malware. Anda juga perlu memperhatikan frekuensi pembaruan wallet dan aktivitas komunitasnya—faktor-faktor ini berdampak langsung pada keamanan dan kemudahan pemeliharaan wallet. Sebelum menginstal wallet, verifikasi dengan cermat informasi pengembang dan tanda tangan digital untuk memastikan sumbernya dapat dipercaya.
Jika Anda membutuhkan penyimpanan jangka panjang sekaligus saldo yang lebih kecil untuk transfer rutin atau realokasi, pendekatan yang lebih aman adalah memisahkan aset berdasarkan tujuannya. Simpan kepemilikan jangka panjang di cold storage, dan hanya sisakan dana operasional di akun aktif melalui saluran resmi, alih-alih mengekspos seluruh saldo Anda ke lingkungan online berfrekuensi tinggi.
Menggunakan situs web BiyaPay sebagai contoh, pembayaran, perdagangan, dan pengelolaan dana dapat ditangani dalam satu sistem dompet multi-aset. Ketika tindakan benar-benar diperlukan, sebaiknya tetap masuk melalui pintu masuk perdagangan resmi alih-alih melompat-lompat melalui plugin, skrip, atau halaman cermin yang tidak dikenal; dalam praktiknya, hal itu juga merupakan perpanjangan dari gagasan bahwa Anda tidak boleh terlalu mudah memercayai kode apa pun.
Layar Kunci Perangkat dan Pengaturan Keamanan
Pada perangkat yang digunakan untuk hot wallet, Anda wajib mengaktifkan kata sandi layar kunci, sidik jari, atau pengenalan wajah sebagai langkah keamanan. Hal ini mencegah akses tidak sah ke wallet Anda saat perangkat dibiarkan tanpa pengawasan. Anda juga sebaiknya mengaktifkan enkripsi penuh disk (full-disk encryption) untuk melindungi data jika perangkat hilang atau dicuri. Perbarui sistem operasi dan aplikasi wallet secara berkala serta segera pasang patch keamanan untuk bertahan terhadap malware dan metode serangan yang terus bermunculan. Anda dapat mendedikasikan sebuah ponsel atau komputer khusus untuk operasi cryptocurrency guna mengurangi percampuran dengan aplikasi hiburan dan sosial sehari-hari, sehingga lebih menurunkan risiko.
Kebiasaan Keamanan Sehari-hari
Mengembangkan kebiasaan keamanan yang baik saat mengelola hot wallet sehari-hari sangatlah penting. Rekomendasi berikut dapat membantu Anda meminimalkan risiko aset sebesar mungkin:
- Perbarui perangkat lunak dan sistem secara segera untuk menambal kerentanan keamanan
- Pindai program berbahaya secara berkala menggunakan perangkat lunak antivirus
- Aktifkan enkripsi full-disk untuk mencegah kebocoran data jika perangkat hilang
- Hindari mengoperasikan dompet di Wi-Fi publik; gunakan VPN bila diperlukan
- Siapkan perangkat khusus untuk mata uang kripto guna mengurangi risiko infeksi silang
- Gunakan kata sandi yang kuat dan atur kata sandi yang berbeda untuk setiap dompet
- Aktifkan autentikasi dua faktor, sebaiknya menggunakan hardware key
- Periksa kembali dengan cermat alamat penerima sebelum mengirim untuk mencegah manipulasi alamat
- Cabut otorisasi dApp yang tidak diperlukan secara berkala dan batasi izin dompet
- Buat cadangan frasa mnemonik secara offline yang aman dan simpan di beberapa lokasi yang aman
- Jangan pernah mengungkapkan frasa mnemonik kepada siapa pun—waspadai jebakan phishing
- Verifikasi URL dengan cermat sebelum memasukkan kredensial untuk menghindari situs web palsu
- Tetap bersikap skeptis terhadap permintaan apa pun yang terdengar mendesak
- Lakukan transfer uji dalam jumlah kecil sebelum transaksi besar
- Teruslah mengikuti informasi tentang teknik penipuan terbaru dan pembaruan keamanan
Dengan secara konsisten mengikuti kebiasaan keamanan ini, Anda dapat mengurangi secara signifikan kemungkinan serangan hot wallet atau kehilangan aset. Keamanan aset memerlukan perlindungan proaktif—kelalaian apa pun dapat menyebabkan kerugian yang tidak dapat dipulihkan.
Panduan Operasional Keamanan Aset Digital
Pemilihan dan Inisialisasi Cold Wallet
Saat memilih dan menyiapkan cold wallet, ikuti prosesnya dengan ketat untuk memastikan keamanan aset. Langkah-langkah berikut dapat membantu Anda meminimalkan risiko:
- Beli dari saluran resmi untuk menghindari penjual pihak ketiga dan mencegah serangan rantai pasokan.
- Pastikan kemasan masih utuh dan belum dibuka atau dimanipulasi.
- Lakukan inisialisasi perangkat di lingkungan yang benar-benar privat, hindari kamera dan perangkat yang terhubung ke jaringan.
- Catat frasa pemulihan secara manual—jangan pernah memotretnya atau menyimpannya secara digital.
- Verifikasi frasa pemulihan untuk memastikan cadangan sudah benar.
- Atur PIN atau aktifkan biometrik untuk meningkatkan keamanan fisik.
- Instal aplikasi pendamping resmi, seperti BiyaPay atau layanan lain yang mendukung pengelolaan cold wallet, untuk kemudahan pengoperasian selanjutnya.
- Lakukan uji transfer dengan jumlah kecil untuk memastikan perangkat dan prosesnya aman serta andal.
Dengan mengikuti proses ini, Anda dapat mencegah risiko keamanan yang umum terjadi pada rantai pasokan dan inisialisasi secara efektif.
Pengelolaan Perangkat Autentikasi Perangkat Keras
Saat mengelola perangkat autentikasi perangkat keras, bangun sistem perlindungan berlapis. Disarankan untuk menerapkan langkah-langkah berikut:
- Terapkan model keamanan zero-trust—setiap akses memerlukan verifikasi identitas.
- Gunakan metode autentikasi berbasis perangkat keras untuk mencegah bypass pada lapisan perangkat lunak.
- Lakukan audit keamanan secara berkala untuk mendeteksi potensi risiko secara tepat waktu.
- Beli perangkat langsung dari pemasok tepercaya dan pastikan kemasan tidak rusak.
- Periksa versi firmware dan konfigurasi sebelum digunakan untuk mencegah kode berbahaya yang sudah terpasang sebelumnya.
- Manfaatkan modul keamanan perangkat keras (HSM) untuk menyimpan kunci dan meningkatkan tingkat keamanan.
- Aktifkan fitur pengenalan biometrik dan penghapusan jarak jauh untuk mencegah pencurian aset jika perangkat hilang.
- Perkuat kontrol fisik untuk melindungi perangkat dari bahaya lingkungan.
- Susun rencana kesinambungan bisnis untuk menghadapi ancaman fisik atau bencana.
Melalui langkah-langkah ini, Anda dapat mengurangi secara signifikan risiko akses tanpa izin atau kerusakan fisik pada perangkat keras.
Penanganan Darurat dan Rencana Cadangan
Dalam pengelolaan aset digital, Anda harus menetapkan mekanisme penanganan darurat dan cadangan yang komprehensif. Direkomendasikan untuk:
- Mengumpulkan informasi penting terkait bisnis untuk memungkinkan respons cepat selama keadaan darurat.
- Secara rutin menilai risiko dan dampak bisnis serta menyesuaikan strategi pencadangan sesuai kebutuhan.
- Menyusun rencana pemulihan bencana yang komprehensif yang memasukkan praktik terbaik keamanan siber.
- Mendefinisikan frekuensi pencadangan dengan jelas untuk memastikan keamanan data dan kemampuan pemulihan.
- Melakukan latihan respons darurat secara rutin untuk meningkatkan kolaborasi tim dan efisiensi pemulihan.
- Mengintegrasikan langkah-langkah keamanan siber untuk bertahan menghadapi teknik serangan yang terus berkembang.
- Melakukan uji simulasi untuk memverifikasi efektivitas rencana pemulihan.
Dengan dukungan ilmiah dan perencanaan darurat, Anda dapat memaksimalkan keamanan aset dan kelangsungan bisnis dalam menghadapi serangan, kerusakan perangkat, atau bencana alam.
Dalam pengelolaan aset digital, Anda harus selalu mengingat: jangan pernah memercayai kode apa pun. Kerentanan kode, serangan otomatis, dan risiko dependensi akan selalu ada. Hanya cold wallet dan perangkat autentikasi perangkat keras yang dapat secara efektif mengisolasi kunci privat serta mencegah serangan phishing dan malware. Anda dapat meningkatkan keamanan aset melalui langkah-langkah berikut:
- Cold wallet menyimpan kunci privat secara offline, mengisolasi ancaman dari internet.
- Perangkat autentikasi perangkat keras menggunakan teknologi enkripsi dan penyimpanan aman untuk mengurangi risiko dari kode yang tidak tepercaya di lingkungan otomatis.
- Solusi penyimpanan air-gapped memberikan perlindungan tambahan untuk kredensial sensitif.
Anda juga harus menerapkan pemantauan yang komprehensif, menerapkan deteksi ancaman otomatis, melakukan audit keamanan secara berkala, dan terus mengikuti perkembangan keamanan aset digital. Belajar berkelanjutan dan meningkatkan kesadaran keamanan memungkinkan Anda untuk secara proaktif bertahan terhadap ancaman yang muncul dan benar-benar mengutamakan keamanan.
FAQ
Apa perbedaan antara cold wallet dan hardware wallet?
Anda dapat memahami cold wallet sebagai metode penyimpanan kunci privat secara offline, sedangkan hardware wallet adalah perangkat khusus dengan isolasi fisik dan chip aman yang dapat mencegah serangan malware.
Mengapa audit kode tidak dapat sepenuhnya menghilangkan risiko?
Anda akan menemukan bahwa audit kode hanya dapat mendeteksi beberapa kerentanan—baik alat otomatis maupun tinjauan manual dapat melewatkan logika kompleks atau pintu belakang tersembunyi. Keamanan aset masih memerlukan perlindungan berlapis.
Bagaimana cara memilih perangkat wallet yang aman?
Anda sebaiknya memprioritaskan pembelian hardware wallet dari saluran resmi, memeriksa keutuhan kemasan, dan menghindari risiko rantai pasokan pihak ketiga. Disarankan untuk memperbarui firmware secara berkala demi memastikan keamanan perangkat.
Skenario seperti apa yang cocok untuk hot wallet?
Anda dapat menggunakan hot wallet untuk pembayaran kecil sehari-hari dan transaksi cepat. Hot wallet memang praktis tetapi memiliki risiko yang lebih tinggi—tidak disarankan untuk penyimpanan jangka panjang aset dalam jumlah besar.
Bagaimana menangani kehilangan aset dalam keadaan darurat?
Anda harus segera membekukan akun terkait, menghubungi layanan pelanggan platform, serta memeriksa cadangan dan frasa pemulihan. Disarankan untuk menyiapkan rencana darurat di muka guna meningkatkan efisiensi pemulihan aset.
*Artikel ini disediakan untuk tujuan informasi umum dan tidak merupakan nasihat hukum, pajak, atau nasihat profesional lainnya dari BiyaPay atau anak perusahaan serta afiliasinya, dan tidak dimaksudkan sebagai pengganti untuk mendapatkan nasihat dari penasihat keuangan atau profesional lainnya.
Kami tidak membuat pernyataan atau jaminan apa pun, baik tersurat maupun tersirat, mengenai keakuratan, kelengkapan, atau ketepatan waktu isi publikasi ini.
Blog terkait

Prepaid Virtual Cards Explained: Funding, Fees, and Spending Limits


Can You Use a Virtual Card for ChatGPT? Subscription Payments and Card Declines





Pilih Negara atau Wilayah untuk Membaca Blog Lokal
 Australia
 Austria
 Belgia
 Kanada
 Siprus
 Republik Ceko
 Denmark
 Estonia
 Finlandia
 Prancis
 Jerman
 Yunani
 Hongkong
 India
 Indonesia
 Irlandia
 Italia
 Jepang
 Latvia
 Lituania
 Luksemburg
 Malaysia
 Malta
 Maroko
 Nepal
 Belanda
 Selandia Baru
 Norwegia
 Pakistan
 Filipina
 Polandia
 Portugal
 Rumania
 Singapura
 Slowakia
 Slovenia
 Afrika Selatan
 Korea Selatan
 Spanyol
 Swedia
 Thailand
 Amerika Serikat
 Turki
 Uni Emirat Arab
 Britania Raya
 Vietnam