
Ebolusyon ng Phishing Website: Perpektong High-Fidelity na Mga Login Page na Ginawa ng Malalaking Modelo – Mahalagang Anti-Fraud na Aral para sa mga Gumagamit ng BiyaPay




Pinagmulan ng Imahe: unsplash
Napansin mo ba na ang ebolusyon ng mga phishing website ay pumasok na sa isang ganap na bagong yugto? Sa ngayon, maraming mga attacker ang gumagamit ng teknolohiya ng large model upang lumikha ng mga login page na halos hindi makikilala at mataas ang fidelity. Kapag ginagamit mo ang iyong BiyaPay account sa pang-araw-araw na paggamit, ang isang sandali ng kahinaan ng pag-iingat ay maaaring humantong sa iyo sa isang bitag. Ayon sa 2025 External Threat Intelligence Report ng CybelAngel, hanggang 67.4% ng mga phishing attack ay may kinalaman sa nilalamang gawa ng AI. Ipinapakita ng talahanayan sa ibaba ang proporsyon ng nilalamang gawa ng AI sa mga phishing attack na iniulat ng maraming sanggunian:
| Pinagmulan | Porsyento ng Mga Atake sa Phishing na Kinasasangkutan ng Nilalamang Gawa ng AI |
|---|---|
| CybelAngel 2025 External Threat Intelligence Report | 67.4% |
| Hoxhunt Phishing Trends Report 2025 | <5% (phishing na nakalusot sa mga email filter) |
| Mimecast 2025 Research | 12% (phishing na nahuli ng mga email filter) |
Tanging sa pamamagitan ng pagkakaroon ng kakayahang makilala at ipagtanggol mo lamang masisiguro ang seguridad ng iyong mga ari-arian sa account. Ang pagpapanatili ng seguridad at ang aktibong pagpapabuti ng kamalayan laban sa pandaraya ay mahalagang aralin para sa bawat user na nagsasalita ng Intsik.
Mga Pangunahing Punto
- Manatiling alerto at regular na tingnan ang mga setting ng seguridad ng inyong BiyaPay account upang matiyak na naka-enable ang multi-factor authentication at mapahusay ang proteksyon ng account.
- Maingat na beripikahin ang domain name at security certificate ng pahina ng pag-login upang matiyak na tugma ito sa opisyal na impormasyon at maiwasan ang pagkahulog sa mga phishing trap.
- Kilalanin ang mga karaniwang teknik ng pamemeke sa mga phishing email, mag-ingat sa mga apurahang mensahe at hindi natural na mga pahayag, at iwasang bulag na magtiwala sa mga kahina-hinalang kahilingan.
- Gumamit ng mga email security tool at browser extension upang awtomatikong matukoy ang mga phishing website at palakasin ang proteksyon.
- Kapag nakatagpo ng kahina-hinalang pahina, agad ihinto ang operasyon at beripikahin sa pamamagitan ng opisyal na mga channel upang protektahan ang seguridad ng personal na impormasyon.
Ebolusyon ng Phishing Website at mga Aplikasyon ng Malaking Modelo
Pinagmulan ng Imahe: unsplash
Pagpapalakas ng Malalaking Modelo sa Pag-upgrade ng mga Phishing Website
Mapapansin mo na ang bilis ng ebolusyon ng mga phishing website ay higit na lumalampas sa mga naunang antas. Pinapayagan ng mga Large Language Model (LLMs) ang mga attacker na i-automate ang iba't ibang yugto ng mga phishing attack, kabilang ang reconnaissance, paggawa ng email, at pagsubaybay sa bisa ng attack. Ngayon, kaya ng mga AI-automated information scraping tool na makatuklas ng tumpak at kapaki-pakinabang na impormasyon sa 88% ng mga kaso, na lubhang nagpapabuti sa kahusayan ng attack. Maaari kang sumangguni sa talahanayan sa ibaba upang maunawaan ang mga pangunahing tungkulin ng malalaking AI model sa ebolusyon ng mga phishing website:
| Uri ng Ebidensya | Mga Detalye |
|---|---|
| Kakayahan ng AI sa Awtomatikong Phishing | Sa 88% ng mga kaso, ang mga AI tool ay makakatuklas ng tumpak at kapaki-pakinabang na impormasyon |
| Epektibong Email ng Phishing | Ang mga phishing email na gawa ng AI ay umaabot sa antas ng mga eksperto sa tao |
| Progreso ng Pananaliksik | Ang mga phishing attack na pinapahusay ng AI ay nagiging lalong sopistikado at mahirap labanan |
Dapat din ninyong tandaan na ang mga website builder na pinapagana ng AI ay nagbibigay-daan sa mga attacker na makagawa ng mga phishing site na mataas ang fidelity sa loob ng ilang segundo, na lubhang nagpapababa sa teknikal na hadlang.
Mga Prinsipyo ng mga Login Page na Mataas ang Fidelity
Ang paggawa ng mga login page na may mataas na fidelity ay pangunahing nakasalalay sa cloning technology at psychological manipulation. Ginagamit ng mga attacker ang phishing toolkits upang direktang kopyahin ang HTML code ng mga lehitimong website, na gumagawa ng mga interface na halos magkapareho. Dahil dito, napakahirap para sa iyo na makilala ang totoo mula sa peke batay lamang sa itsura. Kasabay nito, kinikilingan ng mga attacker ang mga sikolohikal na salik tulad ng takot at kagipitan upang pilitin kang mabilis na maglagay ng impormasyon ng iyong account. Kumpara sa mga tradisyonal na phishing website, ang mga AI-generated na pahina ay walang maling spelling o gramatika, mas propesyonal ang nilalaman, at lubhang mapanlinlang.
| Uri ng Ebidensya | Paglalarawan |
|---|---|
| Mga Website ng Phishing na Gawa ng AI | Maaaring gumawa ang mga attacker ng mga phishing site sa loob ng ilang segundo gamit ang mga AI-driven na tool |
| Tradisyonal na Mga Atake ng Phishing | Karaniwang mga pagkakamali sa spelling at grammar, magulong formatting, madaling makilala |
| Mga Advantage ng AI | Wasto sa grammar, voice cloning, kamalayan sa konteksto — mas mahirap nang makita ang mga tangkang phishing |
Mga Katangian ng mga Bagong Phishing Page
Kapag nakikilala ang mga bagong page na resulta ng ebolusyon ng phishing website, dapat mong pansinin ang mga sumusunod na katangian:
- Ang mga modernong pahina ng phishing ay kadalasang gumagamit ng reverse proxy technology upang magnakaw ng mga session sa real time at lampasan ang multi-factor authentication (MFA).
- Ginagamit ng mga attacker ang multi-stage redirect chains upang itago ang malisyosong mga pahina sa gitna ng maraming lehitimong pahina, na nagpapataas ng kahirapan sa pag-detect.
- Maaaring mag-integrate ang mga pahina ng custom na captcha o Cloudflare Turnstile upang maiwasan ang pagsusuri ng mga security tool.
- Gumagamit ang mga pahina ng phishing ng multi-stage loading, na nagpapakita lamang ng malisyosong nilalaman sa ilalim ng mga partikular na kondisyon upang mabawasan ang posibilidad ng pag-detect.
Ginagawang mas nakatago at mas mapanganib ng mga bagong katangiang ito ang mga high-fidelity login page pagkatapos ng ebolusyon ng phishing website. Kailangan mong patuloy na mapabuti ang iyong security awareness upang epektibong makaiwas sa mga ito.
Mga Kaso ng Phishing Attack na Nakatutok sa BiyaPay
Karaniwang Teknik ng Pekeng Gawa
Kapag ginagamit mo ang BiyaPay araw-araw, madalas kang makatagpo ng iba't ibang teknik ng phishing attack. Patuloy na sinasamantala ng mga attacker ang mga bagong teknolohiyang dala ng ebolusyon ng mga phishing website upang mapahusay ang pagtatago at panlilinlang ng mga peke. Kailangan mong bigyang-pansin ang mga sumusunod na karaniwang paraan ng pandaraya:
- Tukuyin ang mga pekeng kahilingan ng bayad. Kadalasang nagpapanggap ang mga attacker bilang mga platform o partner na pinagkakatiwalaan mo at nagpapadala ng mga email na humihiling ng bayad o impormasyon.
- Lumikha ng pakiramdam ng pagmamadali. Tumatanggap ka ng mga mensaheng nagsasabing "ang kabiguan kumilos agad ay magreresulta sa pag-freeze ng account o pagkawala ng pondo," na nagsisikap na pilitin kang kumilos nang mabilis.
- Suriin ang pagkakapare-pareho ng impormasyon. Dapat mong beripikahin kung tumutugma ang email ng sender sa opisyal na domain at mag-ingat sa mga link na nagtuturo sa mga pamilyar na website.
- Tukuyin ang mga error sa gramatika at baybay. Bagama't nabawasan na ang mga error pagkatapos ng ebolusyon ng mga phishing website, kailangan pa ring bantayan ang mga hindi natural na expression.
- Mag-ingat sa mga kahina-hinalang attachment. Kapag nakatanggap ng mga attachment mula sa mga hindi kilalang pinagmulan, iwasan ang pagbukas ng mga ito nang direkta.
- Mag-ingat sa mga abnormal na kahilingan. Maaaring hilingin ng mga attacker na i-click mo ang mga link para mag-install ng mga programa o magpasok ng sensitibong impormasyon.
- Beripikahin ang mga humihiling ng sensitibong impormasyon. Kapag nakatanggap ng mga kahilingan mula sa mga supplier na baguhin ang bank account o iba pang sensitibong impormasyon, kailangan mong beripikahin sa pamamagitan ng mga independyenteng channel.
Pagsusuri sa Kaso
Maaari mong maunawaan ang mga partikular na banta na dala ng ebolusyon ng mga phishing website sa mga gumagamit ng BiyaPay sa pamamagitan ng sumusunod na kaso. Kamakailan, nakatanggap ang mga Tsinoy na gumagamit ng isang email na lumilitaw na nagmula sa BiyaPay, na nagsasaadeng "Abnormal login detected on your account, please verify your identity immediately." Ang pahina ng email ay napakatotoo, at ang domain ay magkaiba lamang ng isang character. Pagkatapos mag-click, pumasok ang gumagamit sa isang mataas na kalidad na pahina ng pag-login, at pagkatapos mag-input ng mga detalye ng account at verification code, nanakaw ng attacker ang impormasyon ng session sa real time, na lumampas sa multi-factor authentication. Dahil sa paggamit ng multi-stage redirects at reverse proxy technology, nahirapan ang mga security tool na matukoy agad ang anomalya.Kung hindi mo maingat na beripikasyon ang domain at security certificate, madali mong matatakas ang impormasyon ng iyong account sa ganitong uri ng mga atake.
Dapat kang manatiling mapagbantay sa lahat ng oras, pinagsasama ang mga biswal na detalye at mga teknikal na paraan upang mapabuti ang iyong kakayahang makilala ang mga bagong atake na dala ng ebolusyon ng phishing website.
Pagkilala sa Mga High-Fidelity Login Page Pagkatapos ng Ebolusyon ng Phishing Website
Pagkakaiba sa Biswal at Detalye ng Interaksyon
Kapag haharap ang mga high-fidelity login page pagkatapos ng ebolusyon ng phishing website, ang mga biswal na detalye at detalye ng interaksyon ang nagsisilbing iyong unang linya ng depensa. Lalong nagiging makatotohanan ang mga disenyo ng pahina, ngunit maaari ka pa ring tumuklas ng mga anomalya sa pamamagitan ng maingat na pagmamasid. Maaari kang magtuon sa mga sumusunod na aspeto:
-
Beripikasyon ng Domain at Sertipiko Dapat mong maingat na suriin ang domain ng pahina ng pag-login. Ang mga pahinang may mataas na fidelity ay kadalasang gumagamit ng mga domain na naiiba sa opisyal nang isang character lamang o gumagamit ng mga katulad na baybay. I-click ang address bar ng browser upang tingnan kung may HTTPS encryption at beripikahin kung ang security certificate ay inisyu ng mapagkakatiwalaang awtoridad. Ang hindi tugmang impormasyon ng sertipiko o abnormal na baybay ng domain ay mga tipikal na palatandaan ng ebolusyon ng phishing website.
-
Mga Detalye at Layout ng Pahina Maaari mong obserbahan ang mga font, kulay, at istilo ng mga button. Bagama't tila pare-pareho ang mga high-fidelity na pahina sa kabuuan, madalas may mga depekto ang mga detalye. Halimbawa, hindi pare-pareho ang bilis ng tugon ng mga button, bahagyang pagkakaiba sa font, malabo na mga imahe, o mabagal na pag-load. Maaari mo ring subukang palitan ang wika o tema — ang ilang phishing page ay hindi nakakapagpalit nang maayos o hindi kumpleto ang ipinapakita.
-
Daloy ng Pakikipag-ugnayan at mga Mensahe ng Prompt Kapag naglalagay ng impormasyon ng account, kung nagpapakita ang pahina ng mga hindi normal na prompt o naiiba ang daloy sa opisyal, manatiling mapagmasid. Ang mga pahinang mataas ang kalidad ay maaaring kulang sa mga opisyal na security prompt, mga mekanismo ng beripikasyon, o mga proseso ng multi-factor authentication. Maaari kang sumubok na maglagay ng maling impormasyon at panoorin ang tugon ng pahina. Ang mga opisyal na pahina karaniwang nagbibigay ng detalyadong mga mensahe ng error, habang ang mga phishing page ay maaaring agad mag-redirect o walang anumang feedback.
Tip: Kapag nakatagpo ng kahit anumang kahina-hinalang pahina, inirerekomendang ihinto muna ang mga operasyon at i-verify muna sa pamamagitan ng mga opisyal na channel. Huwag magtiwala sa mga minamadaling prompt o countdown na babala sa pahina — ito ay mga karaniwang taktika na ginagamit pagkatapos ng ebolusyon ng phishing website upang linlangin ang mga user.
Mga Paraan ng Pagkilala sa Teknikal na Tulong
Maaari mong gamitin ang iba't ibang teknikal na kasangkapan upang mapabuti ang iyong kakayahang makilala ang mga mataas na kalidad na pahina ng pag-login. Ang mga teknikal na paraan ay hindi lamang nagpapabuti sa mga limitasyon ng pagkilala sa pamamagitan ng paningin kundi nagbibigay din ng aktibong depensa laban sa mga bagong atake ng phishing.
-
Mga Kasangkapan sa Seguridad ng Email at Laban sa Phishing Maaari mong gamitin ang mga email security gateway at email filter, antivirus software, at mga anti-malware na kasangkapan. Ang mga kasangkapang ito ay maaaring awtomatikong makadetect at makapag-block ng karamihan sa mga tangkang phishing. Maaari ka ring mag-install ng mga browser security extension upang subaybayan ang nilalaman ng webpage sa real time at makilala ang mga nakakahamak na link at mga peke na pahina.
-
Layered Security Strategy Maaari kang gumamit ng layered security strategy na sumasaklaw sa mga hakbang pang-proteksyon sa iba't ibang antas tulad ng email, browser, operating system, at iba pa. Tinitiyak nito na kahit na malusutan ang isang antas, patuloy pa ring magbibigay ng proteksyon ang iba pang mga antas.
-
Pagsusuri sa Keyword at Nilalaman Maaari mong bigyang-pansin ang mga partikular na keyword sa nilalaman ng pahina. Ipinapakita ng kamakailang pananaliksik na madalas naglalaman ang mga phishing page ng mga salita tulad ng "urgent," "verify," at "account abnormal." Maaari kang gumamit ng mga tool sa pagsusuri ng nilalaman ng webpage upang awtomatikong matukoy ang mga keyword na ito at mapabuti ang kahusayan ng pagkilala.
-
Machine Learning Algorithm-Assisted Detection Ilang security vendor at mananaliksik ang nag-apply ng mga machine learning algorithm sa phishing detection. Maaari kang pumili ng mga security tool na sumusuporta sa AI detection — ang mga tool na ito ay maaaring awtomatikong makatukoy ng mataas na fidelity na mga phishing page pagkatapo ng ebolusyon batay sa istruktura ng pahina at mga feature ng nilalaman, na may kapansin-pansing pagtaas ng accuracy.
| Uri ng Kasangkapan | Paglalarawan ng Tungkulin |
|---|---|
| Email Security Gateway | Awtomatikong humaharang ng mga phishing email, nag-fifilter ng nakakahamay na attachments at link |
| Browser Security Extension | Real-time na pagsubaybay sa webpage, nakikilala ang mga peke na pahina at nakakahamay na script |
| Antivirus & Anti-Malware | Nakakadetect at nag-aalis ng mga nakakahamay na programang kaugnay ng phishing |
| Content Analysis Tool | Sinusuri ang mga keyword sa pahina para tumulong sa pagkilala ng mga katangian ng phishing |
| AI Detection Tool | Gumagamit ng mga machine learning algorithm para awtomatikong makilala ang mga mataas na kalidad na peke na pahina |
Sa mga aktwal na operasyon, maaari mong pagsamahin ang mga biswal na detalye sa mga teknikal na kagamitan upang bumuo ng isang multi-layered na sistema ng proteksyon. Bagama't patuloy na pinapabuti ng ebolusyon ng mga phishing website ang kanilang kakayahang mandaya, basta manatili kang mapagbantay at magaling na gumamit ng mga kagamitan, mabisang matutukoy at mapipigilan mo ang mga panganib na dala ng mga mataas na kalidad na pahina ng pag-login.
Mahalagang Aral Laban sa Panloloko para sa mga Gumagamit ng BiyaPay
Pinagmulan ng Imahe: unsplash
Mga Teknik Laban sa Panloloko
Kapag pang-araw-araw na ginagamit ang iyong BiyaPay account, kailangan mong maalam sa isang hanay ng mga praktikal na teknolohiya laban sa panlilinlang. Ang ebolusyon ng mga phishing website ay ginagawang mas nakatago ang mga pamamaraan ng mga attacker — tanging ang aktibong pagprotekta lamang ang makakapangalaga sa seguridad ng iyong mga ari-arian. Narito ang mga pamamaraan laban sa panlilinlang na inirerekomenda ng mga eksperto:
- Manatiling mapagbantay at makilala ang mga taktika ng phishing o pagpapanggap na ginagamit ng mga cybercriminal.
- Palitan nang regular ang mga password upang masiguro ang seguridad ng pagpapatunay ng account.
- Suriin ang bawat transaksyon upang masiguro na tama ang impormasyon ng tatanggap.
- Iwasan ang paggamit sa mga hindi ligtas na kapaligiran ng network.
- I-activate ang notification ng transaksyon upang agad matukoy ang hindi karaniwang aktibidad.
- I-activate ang multi-factor authentication upang magdagdag ng karagdagang layer ng seguridad sa iyong account.
- Gumamit ng malakas na teknolohiya ng encryption upang protektahan ang data.
- Magsagawa ng regular na security audit upang matukoy ang mga potensyal na kahinaan.
- Suriin nang mabuti ang tatanggap at halaga bago ang bawat operasyon upang maiwasan ang pagkalugi dahil sa mga pagkakamali.
Maaari mong gamitin ang mga pamamaraang ito sa pandaigdigang pagbabayad at paniningil, internasyonal na remittance, fiat at digital currency na palitan, at iba pang sitwasyon. Halimbawa, kapag tumatanggap ng pondo sa pamamagitan ng lisensyadong bangko sa Hong Kong, dapat mong beripikahin ang impormasyon ng tatanggap upang matiyak na tama ang halagang USD. Maaari mo ring paganahin ang mga tampok ng multi-factor authentication at abiso sa transaksyon ng BiyaPay upang agad matukoy ang mga hindi karaniwang operasyon.
Mga Opisyal na Rekomendasyon sa Seguridad
Kapag pinagtatanggol laban sa mga panganib na dulot ng ebolusyon ng mga phishing website, kailangan mong sundin ang mga opisyal na rekomendasyon sa seguridad. Ang multi-factor authentication (MFA) ay naging pinakamabisa nitso upang maiwasan ang pagnanakaw ng kredensyal at phishing. Itinuturo ng mga eksperto na madalas makapasok ang mga hacker sa pamamagitan ng pag-log in kaysa sa direktang pagsalakay sa mga sistema. Matapos paganahin ang MFA, kahit na makuha ng mga attacker ang iyong password, mahihirapan silang lampasan ang mga depensa ng iyong account.
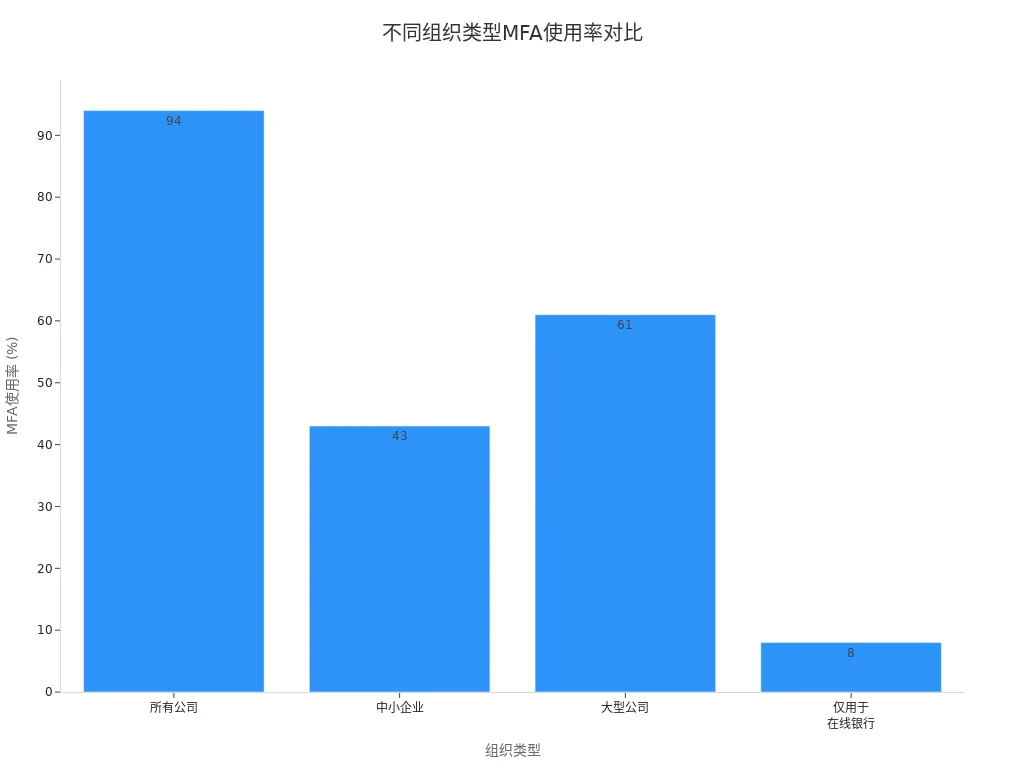
Ipinapakita ng talahanayan sa ibaba ang antas ng paggamit ng MFA sa iba't ibang uri ng organisasyon:
| Uri ng Organisasyon | Antas ng Paggamit ng MFA |
|---|---|
| Lahat ng Kumpanya | 94% |
| Maliliit at Katamtamang Negosyo | 43% |
| Malalaking Kumpanya | 61% |
| Online Banking Lamang | 8% |
Maaari kang sumangguni sa bar chart sa ibaba upang intuitibong maunawaan ang paggamit ng MFA sa iba't ibang uri ng organisasyon:
Dapat din gumamit ka ng password manager at palitan ang mga password nang regular para maiwasan ang muling paggamit. Sinusuportahan ng BiyaPay ang malakas na teknolohiya ng pag-encrypt at multi-layer na proteksyon sa seguridad — maaari mong pagsamahin ang mga opisyal na tool upang itaas ang antas ng seguridad ng iyong account. Kapag nagsasagawa ng deposito at pag-withdraw para sa US stocks o Hong Kong stocks, tiyaking beripikado ang security certificate ng platform upang matiyak ang maaasahang kapaligiran sa pangangalakal.
Bukod sa pagsuri sa mga sertipiko at dominyo, ang pare-parehong pagpasok sa mga mahahalagang pahina sa pamamagitan ng parehong opisyal na ruta ay maaari ring makabawas sa tsansa na makarating sa isang mataas na kalidad na peke na pahina ng pag-login. Para sa mga gumagamit na kailangang suriin ang datos ng merkado, i-access ang mga trading account, o magpatuloy sa mga susunod na hakbang, ang mas ligtas na gawain ay pumunta nang direkta sa website ng BiyaPay o sa opisyal na pahina ng impormasyon ng stock, sa halip na gumamit ng mga ad sa search, mga link mula sa di-pamilyar na chat, o mga pahina ng third-party na redirect.
Kung kinakailangan ang mga aksyon na may kaugnayan sa mga aksyon ng asset pagkatapos, mas mabuti ring ipagpatuloy ito sa pamamagitan ng pinagsamang trading entry. Bilang isang multi-asset trading wallet, pinapanatili ng BiyaPay ang account access, trading, at pamamahala ng pondo sa loob ng iisang sistema, na tumutulong mabawasan ang mga panganib na dulot ng mga peke na pahina, binagong link, at mga hindi kinakailangang redirect. Sa mga senaryong sensitibo sa seguridad tulad nito, mas maaasahan ang pagpapanatili ng access path na nananatiling pareho at napapatunayan kaysa gumawa ng desisyon sa huling sandali kung totoo ang itsura ng isang pahina.
Tip: Kapag nakaranas ng anumang kahina-hinalang operasyon, agad na ihinto ang transaksyon at i-verify ang impormasyon sa pamamagitan ng mga opisyal na channel ng BiyaPay. Huwag magtiwala sa mga madaliang abiso sa mga hindi pamilyar na email o text message upang maiwasan ang pagkawala ng ari-arial sanhi ng ebolusyon ng mga phishing website.
Proseso sa Pagsagot sa Phishing Website
Kapag natuklasan mo ang isang pinaghihinalaang phishing website, dapat mong sundan nang mabilis ang prosesong ito ng pagtugon:
-
Agad na Ihinto ang Operasyon Kapag nakakita ka ng mga anomalya sa pahina o nakatanggap ng kahina-hinalang impormasyon, agad na ihinto ang paglalagay ng anumang impormasyon ng account o transaksyon.
-
I-verify ang Domain at Sertipiko Tingnan kung tugma ang domain ng pahina sa opisyal na domain ng BiyaPay at i-verify na ang security certificate ay inisyu ng isang pinagkakatiwalaang awtoridad.
-
Makipag-ugnayan sa Opisyal na Customer Service I-report ang kahina-hinalang pahina o transaksyon sa pamamagitan ng mga opisyal na channel ng BiyaPay o ng in-app customer service at humingi ng propesyonal na tulong.
-
Palitan ang Password ng Account Kung pinaghihinalaan mong may tagas ng impormasyon, agad na palitan ang password ng iyong account at i-enable ang multi-factor authentication upang maiwasan ang karagdagang panganib.
-
Subaybayan ang Aktibidad ng Account I-enable ang mga abiso sa transaksyon upang masubaybayan ang daloy ng pondo ng account sa real time at maproseso agad ang anumang anomalya.
-
Magsumite ng Security Report Kapag nakaranas ng mga bagong atake pagkatapos ng ebolusyon ng phishing website, magsumite ng security report sa mga opisyal na channel ng BiyaPay upang tulungan ang platform na mapabuti ang mga hakbang sa proteksyon.
Sa mga pandaigdigang pagbabayad at resibo, pagpalit ng digital na currency, internasyonal na remittance, at iba pang sitwasyon ng negosyo, manatiling laging mapagbantay at sundin nang mahigpit ang proseso ng pagtugon. Sa pamamagitan lamang ng pagbuo ng mabuting gawi sa seguridad magagawa mong mahusay na labanan ang mga bagong panganib na dala ng ebolusyon ng mga phishing website.
Harap ang ebolusyon ng mga phishing website na pinapagana ng malalaking modelo, kailangan mong patuloy na mapabuti ang kamalayan laban sa panloloko. Mababawasan mo ang panganib sa pamamagitan ng regular na pag-aaral kung paano makilala ang mga teknik ng phishing, pag-verify sa pagkakakilanlan ng humihingi ng sensitibong impormasyon, pagsusuri sa address ng nagpadala, pag-iwas sa pag-click ng kahina-hinalang mga link, at pag-enable ng two-factor authentication. Sa pamamagitan ng pagbuo ng mabuting mga gawi sa seguridad at aktibong paggamit ng mga opisyal na tool ng BiyaPay, maepektibo mong mapoprotektahan ang seguridad ng iyong account. Kasama ang ibang mga user na nagsasalita ng Intsik, ang iyong mga pagsisikap ay makakatulong sa mas mataas na antas ng seguridad sa pandaigdigang online na kapaligiran.
FAQ
Paano mabilis na matukoy kung ang isang login page ay isang phishing website?
Maaari munang suriin ang pagbaybay ng domain at ang security certificate. Maaari rin namang subukang palitan ang wika o tema ng pahina upang masuri kung kumpleto ang nilalaman. Kapag hindi normal ang mga detalye ng pahina, inirerekomendang ihinto muna ang mga operasyon at beripikahin sa pamamagitan ng mga opisyal na channel.
Ano ang dapat mong gawin kung napasok mo ang impormasyon ng iyong account?
Dapat agad mong palitan ang password ng iyong account at i-enable ang multi-factor authentication. Kailangan mo ring kontakin ang opisyal na customer service ng BiyaPay, iulat ang panganib, at bantayan ang daloy ng pondo ng account upang maiwasan ang karagdagang pagkalugi.
Paano tinitiyak ng BiyaPay ang seguridad ng mga global na bayad at resibo?
Gumagamit ang BiyaPay ng multi-layer na teknolohiya ng pag-e-encrypt at multi-factor na authentication. Maaari mong i-enable ang mga transaction notification para mapanatiling updated sa mga galaw ng account sa real time. Sinusuportahan din ng platform ang mga regular na security audit upang matulungan kang matukoy agad ang mga potensyal na panganib.
Bakit inirerekomenda ang paggamit ng mga lisensyadong bangko ng Hong Kong sa pagtanggap ng mga bayad?
Ang pagpili ng mga lisensyadong bangko ng Hong Kong para sa pagtanggap ng mga bayad ay nagbibigay ng mas mataas na katiyakan sa pagsunod sa mga regulasyon at seguridad ng pondo. Maaari ka ring magtamasa ng mas maginhawang mga serbisyo ng USD settlement, na nagbabawas sa mga panganib ng cross-border na operasyon.
Paano nakakatulong ang multi-factor authentication sa seguridad ng account?
Pagkatapos paganahin ang multi-factor authentication, kahit na makuha ng mga attacker ang iyong password, mahihirapan silang mag-log in sa iyong account. Maaari mong mapabuti nang malaki ang antas ng seguridad ng iyong account at maiwasan ang pagnanakaw ng mga ari-arian sa pamamagitan ng phishing websites.
*Ang artikulong ito ay ibinigay para sa pangkalahatang layunin ng impormasyon at hindi bumubuo ng legal, buwis, o iba pang propesyonal na payo mula sa BiyaPay o sa mga subsidiary at kaakibat nito, at hindi ito nilalayong maging kapalit ng pagkuha ng payo mula sa isang financial advisor o sinumang iba pang propesyonal.
Hindi kami gumagawa ng anumang pahayag o garantiya, hayag man o ipinahiwatig, hinggil sa katumpakan, kabuuan, o pagiging napapanahon ng nilalaman ng publikasyong ito.
Mga kaugnay na blog tungkol sa

Currency Exchange Spread Explained: Buy and Sell Rates, Markups, and Costs


International Money Transfer Limits: Per-Transfer, Daily, and Monthly Caps Explained




Pumili ng Bansa o Rehiyon para Basahin ang Lokal na Blog
 Australia
 Austria
 Belhika
 Canada
 Siprus
 Republika ng Tsek
 Dinamarka
 Estonia
 Pinlandiya
 Pransiya
 Alemanya
 Gresya
 Hong Kong
 India
 Indonesia
 Ireland
 Italya
 Hapon
 Latvia
 Lithuania
 Luxembourg
 Malaysia
 Malta
 Morocco
 Nepal
 Olanda
 New Zealand
 Noruwega
 Pakistan
 Pilipinas
 Poland
 Portugal
 Romania
 Singapore
 Slovakia
 Eslobenya
 Timog Aprika
 Timog Korea
 Espanya
 Suwesya
 Taylandiya
 Estados Unidos
 Turkiya
 Nagkakaisang Arabong Emirato
 Nagkakaisang Kaharian
 Biyetnam